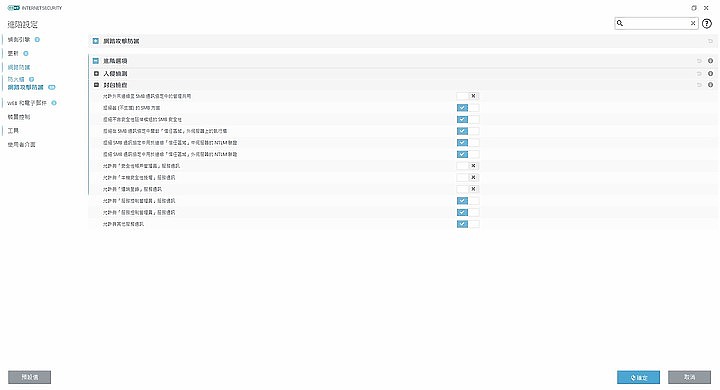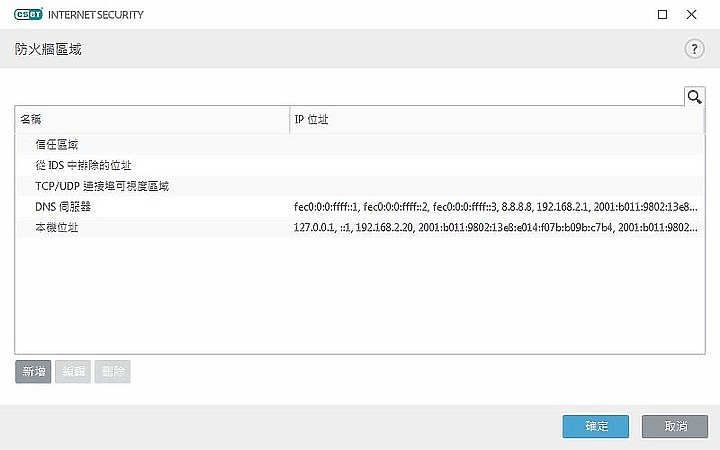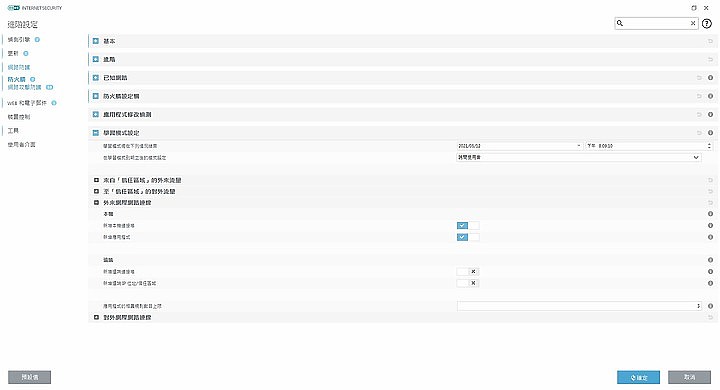
被選中WFH試行,但我電腦只裝內建防毒會不會死很慘?

趨勢的文很久就寫過了.....5年前呀

走向安全之"PC-Cillin 2020" - Mobile01
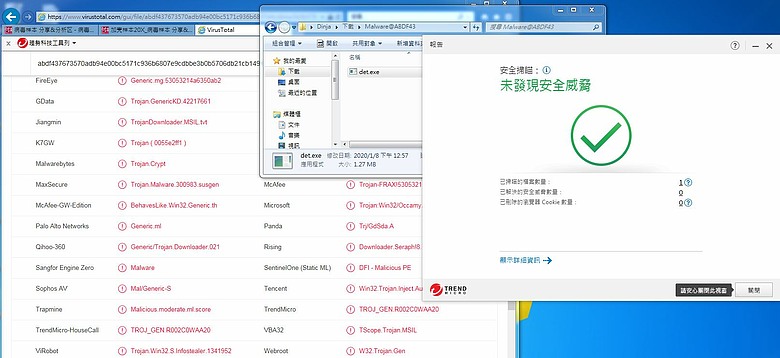

一個樣本你上傳vt後趨勢的結果和你自己安裝掃描結果不一樣

的時候我很想知道你用戶啥看法,這情況卡巴也會

不是只有趨勢會~!! vbs那一篇就有人提過了!

2025企業綜合測試 趨勢慘不忍睹 (第二季直接除名)

Q1
https://www.mrg-effitas.com/wp-content/uploads/2025/06/MRG_Effitas_360_Q1_2025.pdf

Q2
https://www.mrg-effitas.com/wp-content/uploads/2025/08/MRG_Effitas_360_Q2_2025_v1_1.pdf
你要說明我給你,但是能否看懂就隨緣

網路上路篇:第一次連接網路前你應該做好的事~!!

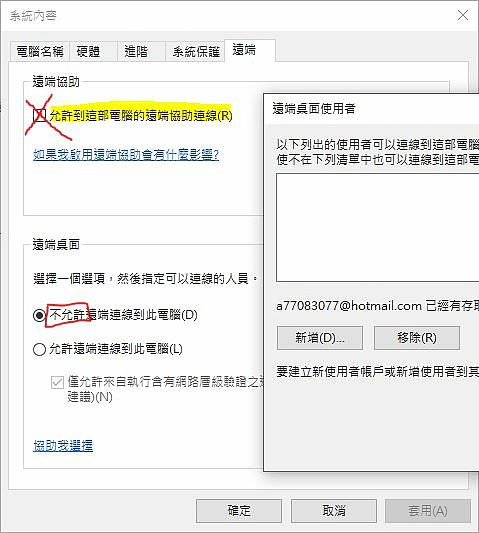
1.確定系統防火牆政策為"公用"並重設防火牆規則停用例外

(含徹底封印區域網路 與3389)

注意!!不管你最後有沒有要安裝額外的防護軟體,本機電腦都不應該關閉windows firewall!!因為所有基於網卡過濾功能都由這個系統平台實現!!


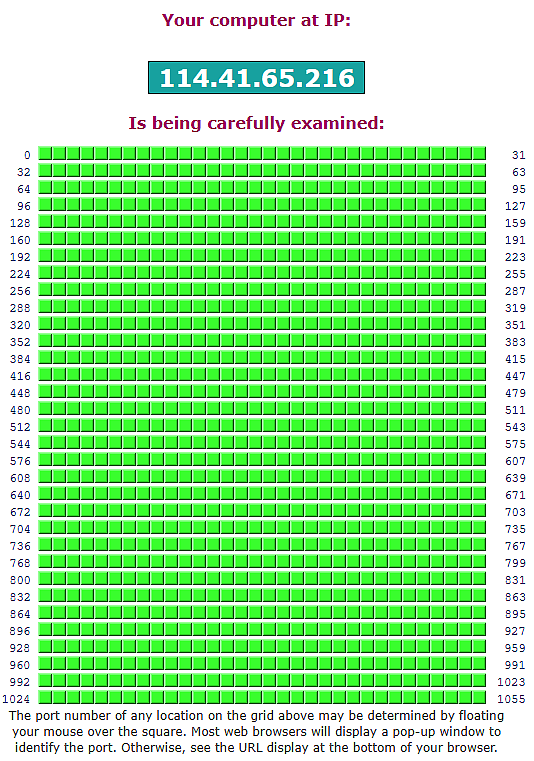
2.不能在你的公用ip上測出有開任何port! (包含你家的監視器主機上)家用需求:你不能有任何被開啟的port ,開啟就是在變成伺服器

掃描網站很多,先用https://www.whatismyip.com/
來確認你的對外IP到底是叫啥!
再下方掃描服務的頁面輸入你網頁上出現的那串數字

如果你掃瞄出特定PORT或開DMZ只能說自求多福
我不會去教你要如何解決,那不是我要免費無償幫你的事情

Ports Checked in Free Scan:(常見port)
21 File Transfer (FTP) 22 Secure Shell (SSH) 23 Telnet 25 Mail (SMTP) 80 Web (HTTP) 110 Mail (POP3) 143 Mail (IMAP) 443 SSL/TLS (HTTPS) 445 Microsoft (SMB) 3389 Remote (RDP)
網路世界有65535個port可以用來通訊,你真的都知道line 瀏覽器 你的遊戲主執行檔 文書軟體開甚麼port和別人連? 又連對方哪個port嗎?

https://www.grc.com/x/ne.dll?bh0bkyd2

https://hackertarget.com/nmap-online-port-scanner/

https://pentest-tools.com/network-vulnerability-scanning/tcp-port-scanner-online-nmap#

http://www.nirsoft.net/utils/netbios_scanner.html

家用需求:你不能有任何被開啟的port ,開啟就是在變成伺服器
網路世界有65535個port可以用來通訊,你真的都知道line 瀏覽器 你的遊戲主執行檔 文書軟體開甚麼port和別人連? 又連對方哪個port嗎?


前1000 port部分的測試,所有的測試不能有紅點 !

諸位玩家你的家門朝東南西北哪一邊? 有沒有搞清楚你的對外公用IP到底在哪個設備上?
在數據機?在分享器?還是在你電腦的PPPOE的設定檔上!

如何讓家用路由器不變成殭屍機器,接收指令進行網路犯罪?

解決作法
有弱點的家用網路不僅會影響到所有者和網路服務供應商,還會影響到連接的設備和儲存在上面的個人資料。雖然原始設計和設備製造商對於保護這些設備都扮演著至關重要的角色,但使用者也可以透過數位安全作法來減少家用路由器被變成殭屍機器的風險,例如:
  1. 使用設備不只考慮功能性和易用性,還要注重安全和隱私
  2. 變更設備預設值,例如登錄憑證(即路由器SSID、使用者名稱和密碼),以使其不易遭受未經授權的存取
  3. 定期檢查路由器的DNS設定以確認是否遭篡改(檢查路由器會轉發查詢的DNS伺服器IP地址)
  4. 加密無線網路以阻止網路入侵和擅用者
  5. 將軟體和韌體保持在最新狀態以防止漏洞攻擊
  6. 啟用路由器的內建防火牆
  7. 將路由器設定為更能抵禦攻擊(即變更子網路地址,在路由器上使用隨機IP地址,強制使用SSL)
  8. 使用可幫助防止網路腳本攻擊的瀏覽器擴充程式(即阻止訪問路由器的IP地址)
  9. 用工具檢查路由器是否暴露在網路上(即端口掃描)
  10. 如果物聯網家用設備連接行動設備,只使用來自官方/受信任應用程式商店的合法應用程式
  11. 停用路由器內不必要的功能(除非另有需要),例如通用隨插即用(UPnP)、WPS和遠端管理功能如通過WAN連上Telnet和Web管理頁面,這可能會被惡意軟體利用來建立殭屍網路
  12. 使用白牌或二手路由器前要好好想想,可能具備惡意/不正確的配置或甚至帶有後門程式
  13. 使用工具在設備中加上額外的安全層,例如閘道的入侵防禦系統

諸位猜猜大大寬頻送的是誰的機器

家用網路安全檢查清單:5 分鐘打造防駭客居家環境 | 群健有線電視技術支援 (tbc.tw)

3.台灣常見路由器防毒服務

如果你在台灣買個人/家用路由器,目前有提供類似「防毒、防惡意網站、入侵防護」服務的主要品牌如下:

華碩、微星 Trend Micro 趨勢科技 多數機種免費
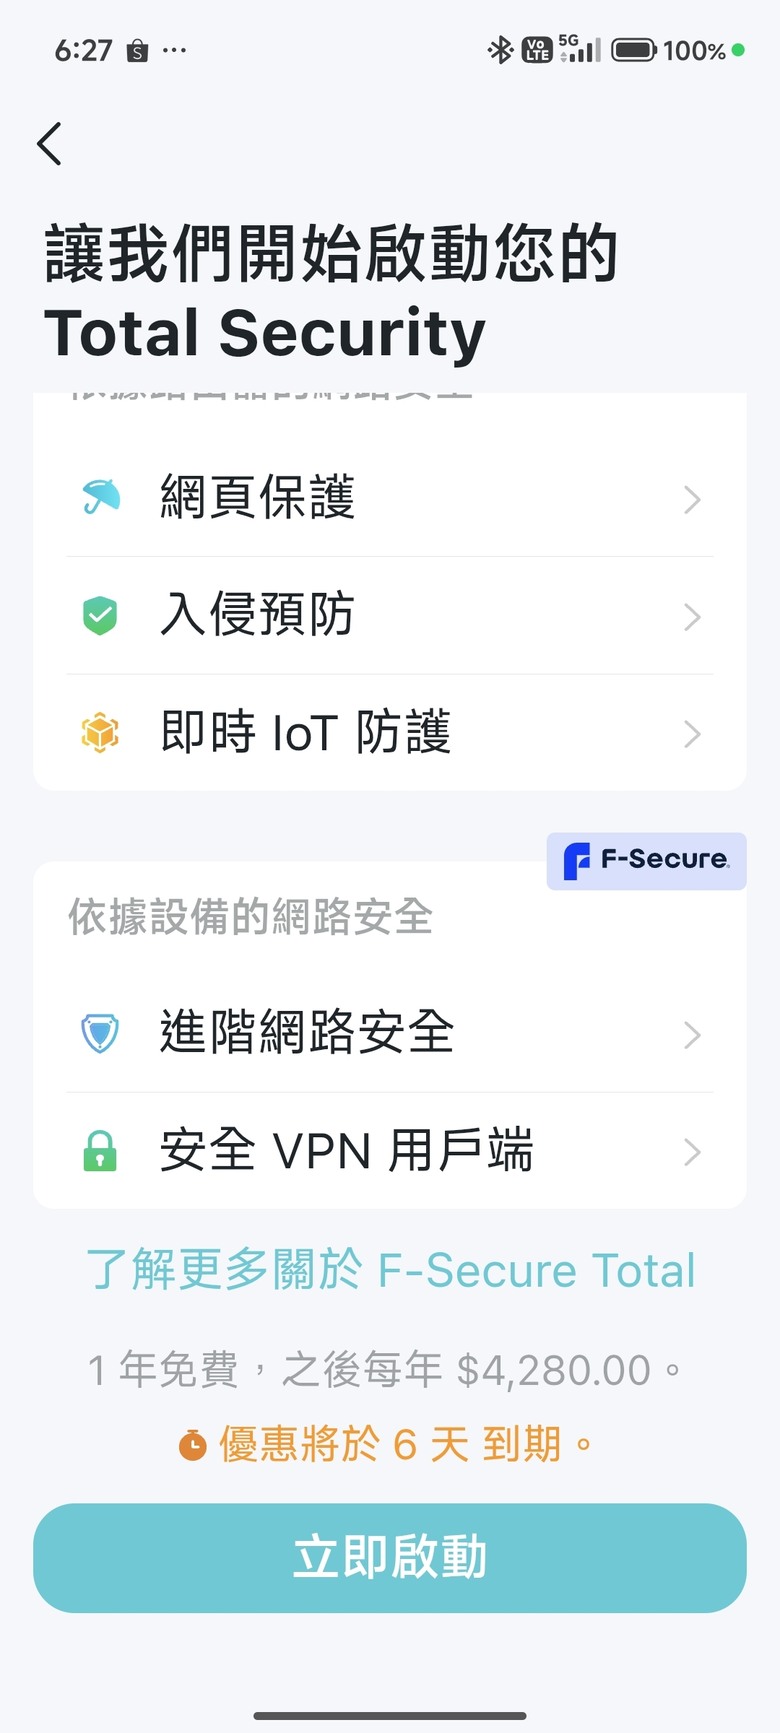
TP-Link HomeShield(F-SECURE)
早期一樣是趨勢
基本版(無過濾)、進階版 Pro 需訂閱(新機送一年)
NETGEAR Armor(Bitdefender) 通常需訂閱
Synology Threat Prevention、安全防護套件 部分功能免費


ASUS AiProtection:強調 趨勢科技 IPS + IoT 弱點防護,定位在「家庭網路守門員」。
  • TP-Link HomeShield:偏向 雲端信譽 + 家長控制,基本功能免費,高級防護需訂閱。
  • NETGEAR Armor:整合 Bitdefender 防毒授權,除了路由器防護,還能延伸到 PC 與手機。

1.ASUS AiProtection 介紹頁 2,細節介紹(不是所有的機種都有雙向ips喔)

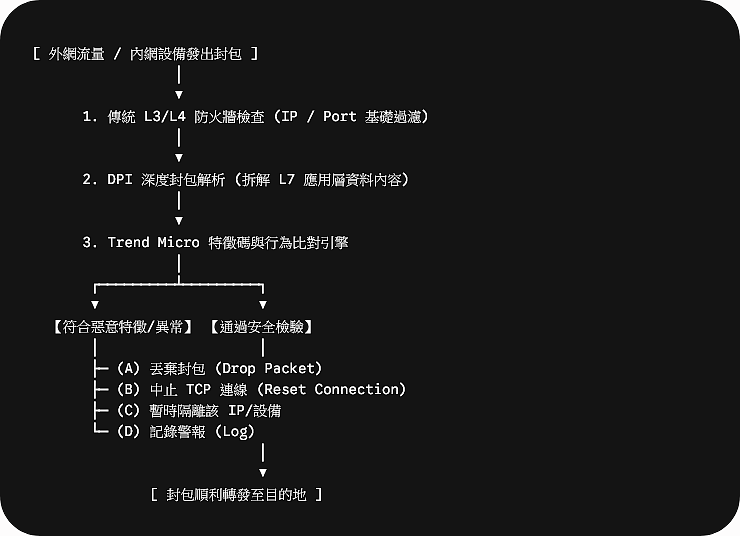
ASUS IPS 封包過濾完整運作流程

(傳統IPS所有的過濾條件規則都在本地上,且需要不停翻新)


網安管家與ASUS AiProtection過濾作用完全一樣

趨勢科技 HNS (智慧網安管家)
獨立硬體閘道器,需接在路由器上
ASUS AiProtection (路由器內建)
路由器韌體內建功能
趨勢科技 Smart Protection Network + IPS 趨勢科技雲端資料庫 +IPS
全家網路流量、IoT 裝置弱點掃描、殭屍網路阻擋 惡意網站攔截、雙向 IPS、防止受感染設備外洩
有完整弱點掃描與設備控管 偵測受感染設備並隔離,但弱點掃描有限
專屬 App 管理,提供安全報告與設備控管 ASUS Router App 介面,提供惡意網站攔截紀錄
獨立產品,需購買硬體 AiProtection Pro 為路由器內建,通常終身免費授權
家用型資安閘道器,偏向「全網路守門員」 路由器安全強化,偏向「附加防護層」

番外:

1.趨勢科技智慧網安管家開箱分享

2.MSI FortiSecu 由趨勢科技提供支援

https://tw.msi.com/news/detail/MSI-Launches-WiFi-7-Whole-Home-Network-Roamii-BE-Lite-Mesh-System-144593

3.檢視家庭路由器安全性四大要點 - 資安趨勢部落格

4.如何保護智慧家庭 IoT 裝置、路由器與智慧喇叭?

TP-link 台灣

新機附一年基於 F-secure技術的網址過濾


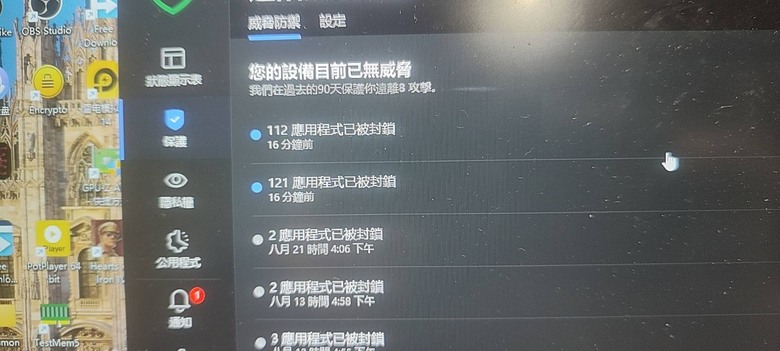
都手機截圖了,應該就不用再提我本人作者用啥了吧?

⚠️ 注意事項

  • 這些路由器防毒功能 不是替代電腦端防毒軟體,而是提供「網路層級的第一道防護」。
  • 在台灣市場,ASUS AiProtection 因為與趨勢科技合作,普及度最高;TP-Link 與 NETGEAR 則透過線上通路與進口代理商銷售。
  • 若使用 VPN,部分功能 (如 AiProtection 的流量檢測) 可能失效。

如果你的路由器已經使用趨勢的過濾 ,個人認為沒有必要再檔案層級上再用pc-ciilin,

趨勢的傳統檔案偵測特徵碼預設比微軟內建的還要糟糕!

~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~

在歐美安全軟體產品中,所有網卡過濾都靠WPF層來達到

WFP是微軟系統給電腦提供的網卡過濾平台(即是雙向防火牆層)。相當於一個物流中心的出貨部,你出貨部的工人、設備、規矩、管理辦法用誰家,就是微軟系統與各家防毒業者在網卡過濾的關係!

微軟防火牆默認沒有聯網黑名單規則,規則建立都需要各種第三方軟體實現

微軟防火牆內外雙向都需要自行編寫規則,預設只有控管對內(也就是社區中來訪客會過濾驗證),對外不管(視為住戶正常出門)無法防禦內神通外鬼~!!與額外裝綜合產品提供的防火牆的差別是使用輔助管理軟體時,每一條系統連線 其實都需要你使用者審核!

只有諾頓安全在家用軟體層面達到真正本地入侵防禦即軟體IPS,特點是:可以偵測已被安裝進去由主機發出的異常流量 比如:特定的木馬(其他別家產品無法透過網路的攻擊感測就知道你是否有木馬感染)

諾頓除了在軟體層防火牆有封包級的流量過濾外也將IPS攻擊過濾整合在瀏覽器外掛中,我不認為你在家用環境還需要如此強力保護的保護!!
因為在路由器或數據機NAT後方的流量已經是內網範圍了。你的對外由數據機分享器扛砲火,對內的電腦畫面卻告訴你有人再啟動黑名單,螢幕前的主人,你在與誰作戰?

諸位玩家你的家門朝東南西北哪一邊? 有沒有搞清楚你的對外公用IP到底在哪個設備上?

番外1:趨勢、F-Secure、彼特凡德(Free、Plus) 不做應用程式聯網模塊 且還是需要開啟WINDOWS Firewall(因為過濾功能仍是靠WFP實現)

本篇不會再討論所有會碰TCP/IP規則的防火牆管理軟體!

如果你不會搞懂這些規則就不應該使用帶HIPS類功能的產品,因為出現詢問時你只會一律放行而已。

番外2:多數帶HIPS能力的安全產品一開始默認規則也都是放行 包含:卡巴、ESET、微軟防火牆,除非你像AV LAB一樣去調整它!

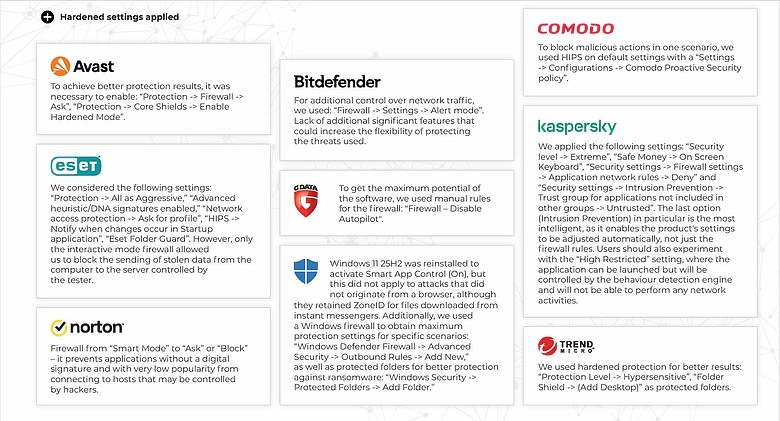
圖:


這些圖中產品的預設值本身都是以降低誤報詢問為設計的,預設值本來就不可能去問你連接網路要甚麼過程!除非你造圖中的建議去改!

(呵 ,然後每一個視窗又按是的我願意)過濾效果對付白名單滲透攻擊手法的差異請參考av lab TEST

可不只有趨勢才有網址過濾,avast Free上對比趨勢功能全部都有你怎不考慮呢~

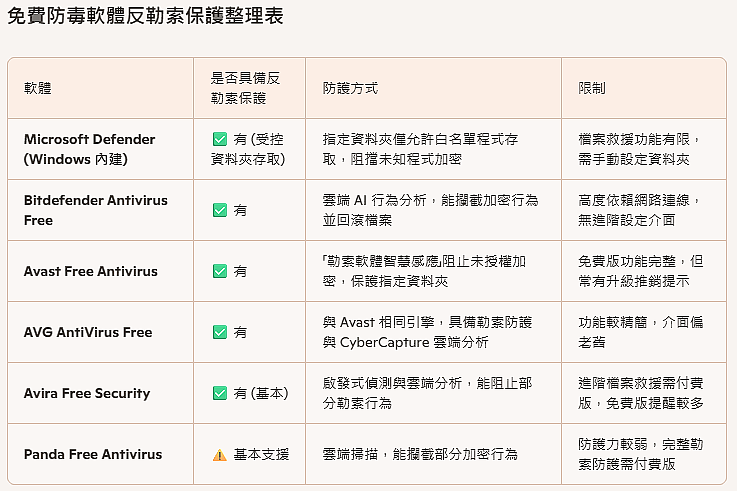
免費防毒篇:

諸位甚麼才叫毒品! 是有鎮靜作用 讓你似神仙的尼古丁比較像 還是一口舒 口香糖比較像?如果你要和我爭論說,尼古丁是不是法定毒品,那妳可以繼續堅持在卡巴上

但是用膝蓋想都知道,明顯是想要嘗試更多選擇的行為更有機會毒駕!!
你真的都很有自信 不會去吃到寶林茶室? 還是你習慣吃前都去查這家麥當勞何時稽查?

免費版防毒核心功能:檔案偵測過濾、執行行為監控、IP連線黑名單(網址過濾)

防毒軟體在Windows 8後期 ,實際防護作用效果已經很小,因為微軟已經逐步配發重建系統環境的能力。

多數防毒軟體最大的悖論是,他們只能警告這個東西有問題,而無法徹底的把有問題的核心定位到從系統中移除乾淨!!因為移除能力在多數的產品設計中不是主力

主動防禦HIPS在沒有規則的情況下無法揭露白加黑攻擊,就是騙你家的狗把驅蟲藥吞下去的招數。

🔍 主防的定義

  • 即時防護 (Real-time Protection):在檔案存取、下載、執行時即刻攔截。
  • (趨勢、咖啡只在特定的用戶目錄或在沒有檔案緩存的情況下,才會對檔案執行檢查)
  • 行為防護 (Behavior Shield):即使沒有特徵碼,也能透過行為模式阻止惡意程式。
  • 雲端信譽比對:透過雲端資料庫即時判斷檔案安全性。
A.免費版預設只有: AVX / AVAST(包含AVG)與 AVP 支持連線過濾(網址過濾)

也就是防止中毒電腦再去下載更多惡意程式、防止你的瀏覽器或應用程式連接黑名單網域。
其他品牌都是付費才有這個能力,連線過濾和阻止你透過瀏覽器去碰毒是兩回事,可不是只有瀏覽器才有連線功能!

WD預設值不開啟連線保護,就算開了用戶也只會以安靜就好為操作前提
-----------------------------
Windows 2000(之前)數學系的驕傲
kaspersky=AVP (AntiViral Toolkit Pro) 卡巴斯基尤金
Bitdefender =AVX (AntiVirus eXpert) Florin Talpeș

卡巴斯基繁中免費版只在舊用戶上提供~!!也就是繁中安裝檔只存在my kaspersky台灣網站

使用這個網站取得的安裝檔會去驗證你登入的會員帳號~!
我是不相信有人會很閒先去裝標準版30天等到期再轉免費啦~

1.真實世界測試結果沒說的事!微軟從未要保護GOOGLE 產品!

2.微軟的網址信譽過濾預設只在自己的outlook/edge上開啟!,

3.紅傘/PANDA的免費版不提供網址過濾

如果windows10沒裝防毒 沒開微軟連線保護也是枉然。

B.對於win7 更好的方式其實是BD FREE+KART(類EDR偵測+加密行為攔截與Port 掃描偵測)

載點:
MediaFire:(https://www.mediafire.com/folder/l6j3zifttyq2c/KILLVIRUS)

Kasperssky Free(須.NET4.8)支持win7以上系統

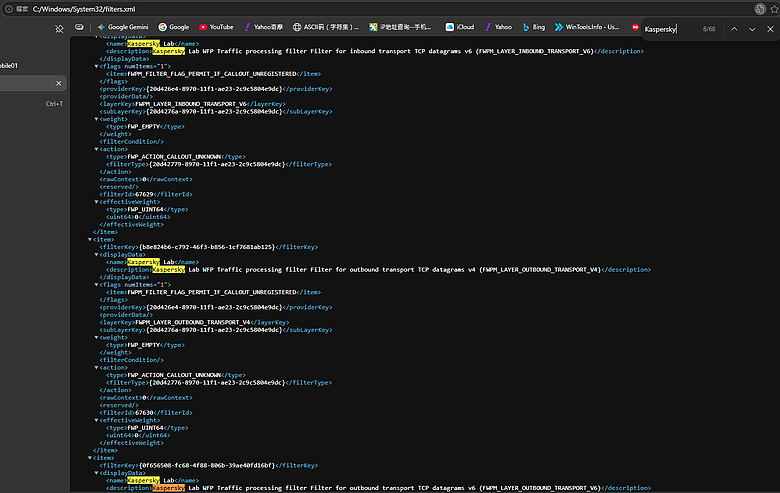
諸位有研究過WPF層到底有多少過濾器嗎?

裝一個卡巴出現68次的標籤


C.所有歐美防毒都會在wfp(微軟防火牆平台)加設過濾條件,
只有大陸地區的安全軟體不走WFP過濾(即:火絨與360Total security)

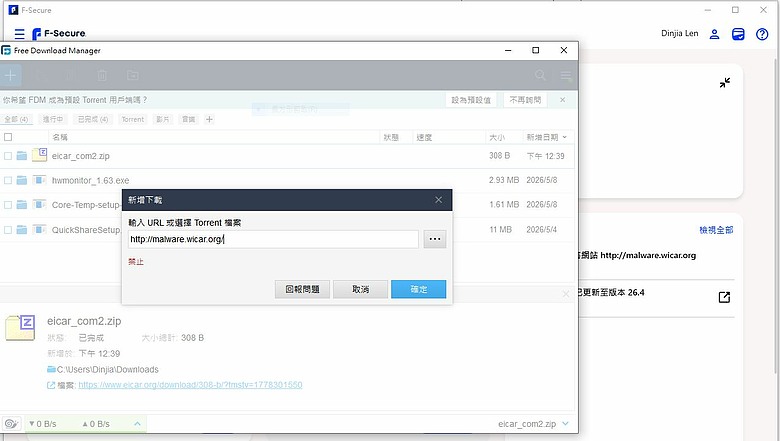
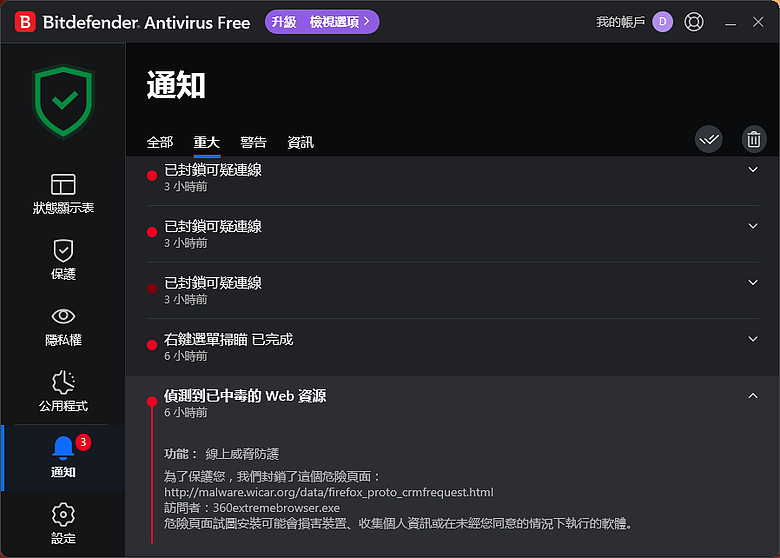
瀏覽器中網址過濾的示範:https://www.wicar.org/results.html

~~~~~~~~~~~~~~~~~~~~~~~~

AdGuard相容性與衝突

AdGuard 攔截 HTTPS 或使用 WFP/SockFilter 驅動時,常與防毒的網路防護模組(Web Shield、IDS/IPS、HTTPS 檢查)重疊,導致誤判或效能下降。
  • 問題來源:多個安全軟體同時掛載 WFP 過濾器,可能造成封包重複攔截、延遲或斷線。
  • 解決方式:
    • 在各軟體中互相加入排除清單(例如 AdGuard 與防毒程式)。
    • 調整 AdGuard 或其他過濾器的模式(如改用 SockFilter)。
    • 避免同時啟用多個 DNS 攔截功能。防毒廠商衝突原因典型現象解決方式
      Avast / AVG:

      Web Shield 與 AdGuard HTTPS 過濾重疊
      出現「相容性錯誤」或網頁載入延遲 將 AdGuardSvc.exe、Adguard.exe 加入排除清單;或在 AdGuard 改用 Redirect Driver 模式
      ESET

      ESET 的 SSL/TLS 檢查與 AdGuard HTTPS 過濾衝突
      部分網站無法載入或憑證錯誤 在 AdGuard 排除 ekrn.exe;或停用 ESET 的 HTTPS 檢查
      Bitdefender

      TrafficLight/HTTPS 掃描與 AdGuard 驅動重疊
      瀏覽器出現「安全連線失敗」 建議在 Bitdefender 排除 AdGuard 程序,或在 AdGuard 停用 WFP 驅動
      Kaspersky

      網路防護 (Web Anti-Virus) 與 AdGuard 過濾重疊
      可能導致 CPU 使用率升高、網頁載入慢 在 Kaspersky Trusted Zone 加入 AdGuard 程序
      Trend Micro

      Smart Protection Network 的網頁防護與 AdGuard HTTPS 過濾重疊
      出現「相容性警告」或部分網站無法顯示 在 Trend Micro 排除 AdGuard 程序,或在 AdGuard 改用 SockFilter 驅動
      Avira

      Avira Web Protection 與 AdGuard HTTPS 過濾衝突
      偶發憑證錯誤或網頁載入失敗 在 Avira 排除 AdGuard 程序,或停用 AdGuard 的 WFP 驅動

也就是實際上知名的網址/ip過濾軟體都會與AdGuard衝突

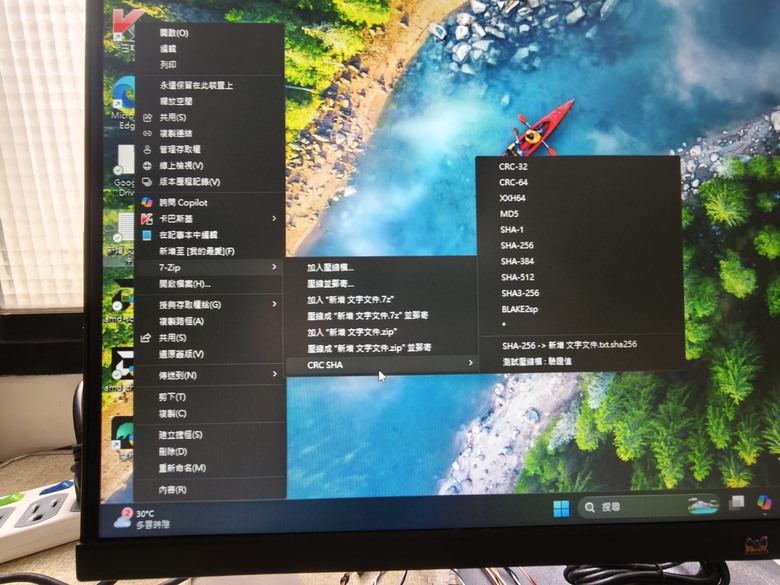
D.名詞解釋:Hash 是什麼?

Hash 是一種單向函數(One-way Function),它把任意長度的資料(例如文字、檔案、密碼)當作輸入,經過計算後產生一個固定長度的輸出字串(稱為 Hash 值 或 摘要 Digest)。
https://grok.com/share/c2hhcmQtMw_c74ab7d1-2446-473e-a67f-b2d48c0c8760

實作:如何用7-ZIP 驗證MD5


趨勢 (咖啡的部分)純特徵碼本質上只是MD5,黑名單 因此想中毒後再掃描已沒有實質意義
~~~~~~~~~~~~~~~~~~~~~~~~~~

廠商雲技術篇:

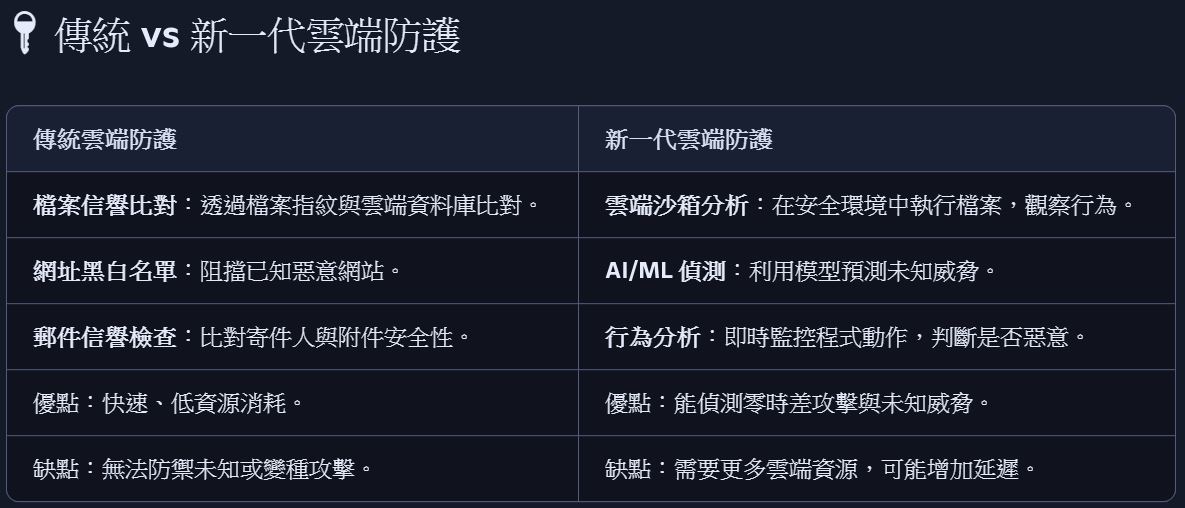
傳統作法:即對電腦裡存放的物件檔案、會用到的網址ip、應用程式與信件信譽作黑白名單分類

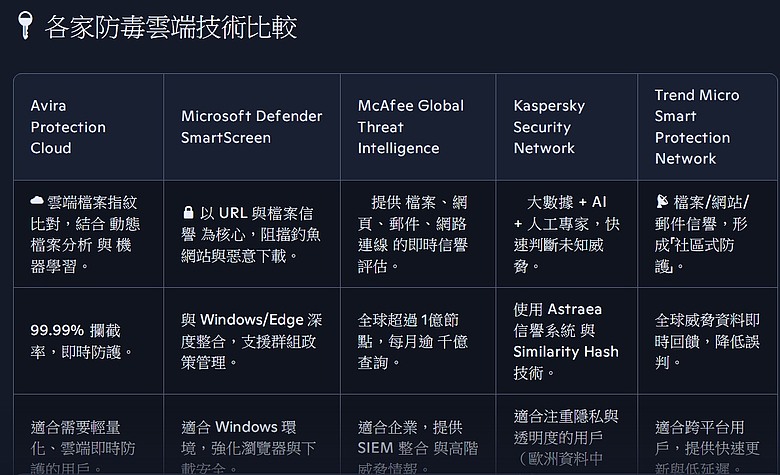
📊 各防毒廠商雲端技術名稱與定位

Norton Insight(2009建立)

Global Intelligence Network (GIN)

全球威脅情報網路,結合檔案信譽 (Insight) 與 SONAR 行為偵測 偏重檔案信譽與社群數據,降低誤判
TREND (2009建立)

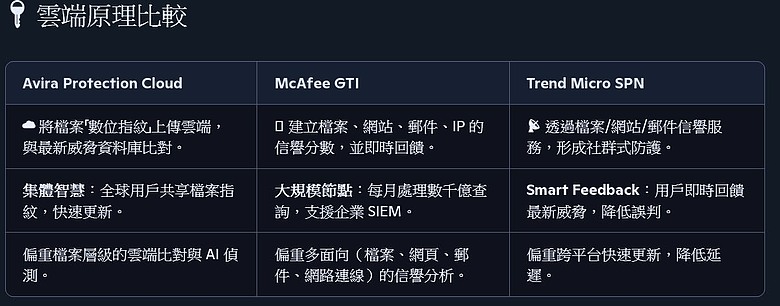
Smart Protection Network (SPN)
多面向信譽系統 (檔案、網站、郵件、IP),即時雲端更新 跨平台整合,企業與消費者皆適用

MACFEE (2010建立)
Global Threat Intelligence (GTI)
雲端威脅情報,涵蓋檔案、網站、郵件、IP 信譽 偏向企業級,常與 SIEM 整合
Avast Cloud Intelligence CyberCapture(2012建立) 全球用戶社群驅動,未知檔案上傳雲端沙箱分析 消費版強調未知威脅防護,依靠大規模用戶群
Microsoft Intelligent Security Graph (ISG)

(2012隨WIN8開始部屬家用版)
整合 Windows Defender ATP、Azure、Office 365 的雲端威脅情報 與 Windows/雲端服務深度整合,適合企業與消費者
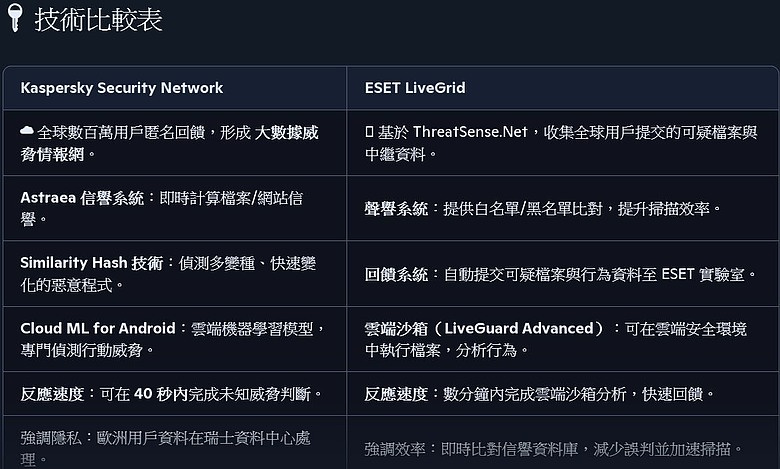
Kaspersky Security Network

(KSN2010建立)
全球用戶即時回饋,檔案/網站信譽資料庫,結合 System Watcher 行為分析 偵測力強,企業版可延伸到 Sandbox 與攻擊鏈分析
BD(2013部屬)
Global Protective Network (GPN)
雲端威脅情報平台,結合檔案信譽、行為分析、機器學習 偏重雲端即時防護,效能與防護平衡
Avira Protection Cloud (APC)
2013發布2023併購BG
檔案雲端掃描,未知檔案即時上傳雲端分析 輕量化設計,消費者用

注意:諾頓與博通已完全分家無任何關聯,技術庫是趨同演化後再次分家

Symantec Enterprise Symantec Global Intelligence Network (GIN) 企業級威脅情報,整合 SIEM、EDR
NortonAvast,AVG(同陣營)
Avira,F-S(同陣營)
Norton GIN + CyberCapture/Protection Cloud 消費者安全,偏重檔案信譽、雲端沙箱分析

2.家用品牌與企業用差別在哪


雲端架構與本機比例差異

注意:預設值WD自帶檔案信譽非常寬鬆 除非改PS指令的防禦策略
已經有人在一年前的VBS樣本攻擊就吃過虧,只有強制啟用首見即雲殺策略才有類比紅傘雲的能力,剛重灌系統的WD預設值也無PUP/PUA偵測

卡巴斯基、趨勢、Gen體系對檔案報毒,採用雲技術時會有明確標示:

卡巴=UDS:DangerousObject.Multi.Generic,紅傘系 Avira/F-Secure/Total AV =Heur/apc 或名稱帶APC。

廠商雲端信譽系統名稱常見報毒名稱

Kaspersky Security Network (KSN) HEUR:Trojan.Script.Generic、Trojan.Win32.Generic、Suspicious Object

UDS:DangerousObject.Multi.Generic
KSN 會比對檔案信譽,低信譽或未知檔案會被標記為「Suspicious Object」。
必特BD
Global Protective Network
Gen:Variant.Trojan、Application.Generic GPN 透過雲端比對與機器學習判斷,常見提示是「Gen:Variant」代表雲端裁決的泛用偵測。
趨勢
Smart Protection Network (SPN)
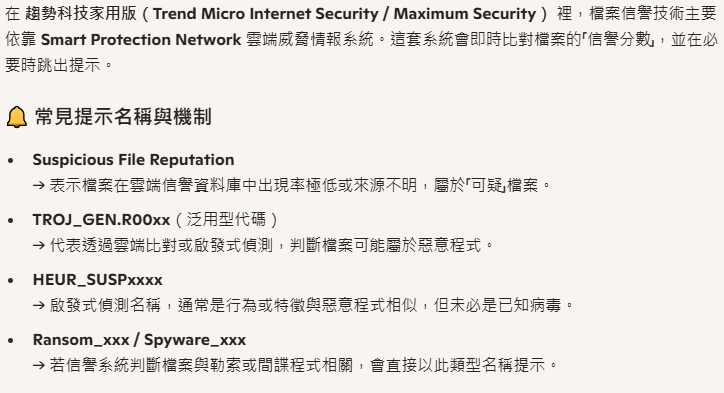
Suspicious File Reputation、TROJ_GEN.R00xx、HEUR_SUSP SPN 會給檔案信譽分數,低信譽檔案標記為「Suspicious File Reputation」,泛用代碼則是 TROJ_GEN。
Avira紅傘 Protection Cloud (APC) TR/Dropper.Gen、HEUR/AGEN APC 雲端裁決,常見提示是 TR/Dropper 或 HEUR/AGEN,代表雲端判斷的泛用惡意程式。
微軟Defender Cloud Protection + SmartScreen PUA:Win32/Generic、Trojan:Win32/Generic、Suspicious.Cloud Defender 雲端信譽會標記低信譽檔案為「Suspicious.Cloud」,並透過 SmartScreen 阻擋惡意下載。
Global Intelligence Network (GIN) + Norton Insight WS.Reputation.1、SONAR.Heuristic Norton Insight 會給檔案信譽分數,低信譽檔案常見提示是「WS.Reputation.1」,SONAR 則是行為分析。

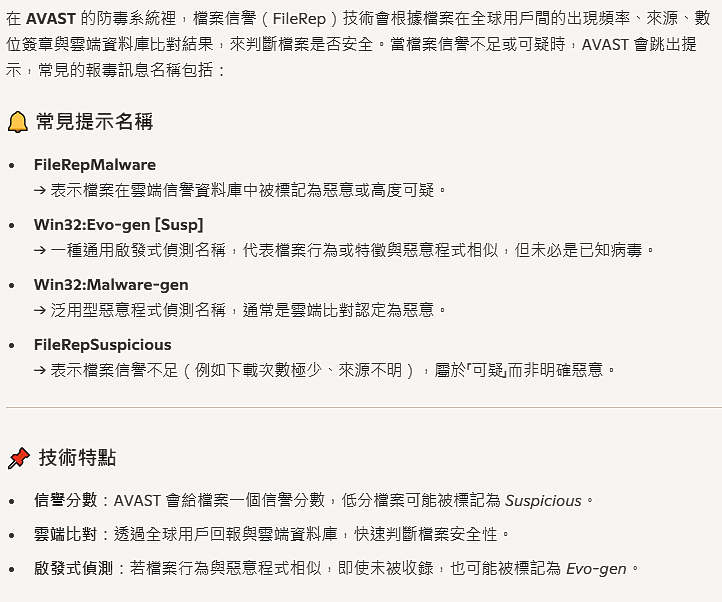
Avast/諾頓/AVG=檔案信譽(File Reputation)

請注意!!我並不認為EVO-GEN是誤報,說過了!

誤報是指:把正常的檔案 比如:Adobe PDF的原本元件刪掉
而不是把擋人財路的序號機 破解機各種違背開發者意願的好似有用的小工具可疑叫木馬。

諸位你見過哪個防毒:把彈珠台記事本叫EVO-GEN的?

諸位甚麼才叫毒品! 是有鎮靜作用 讓你似神仙的尼古丁比較像 還是一口舒 口香糖比較像?

你真的都很有自信 不會去吃到寶林茶室? 還是你習慣吃前都去查這家麥當勞何時稽查?

真以為kaspersky 不會叫破解檔? 還在自以為說。喔我某某工具只用key導入的能力可信?
fm2磨粉就沒藥效是吧? 還是各種毒駕吃進去的都是麥當勞摩斯?

廠商命名範例與 CARO標準定義格式 差異
卡巴斯基 (Kaspersky)
HEUR:Trojan.Script.Generic
保留類型/平台,但常加 HEUR 前綴,表示啟發式偵測;「Generic」代表雲端或泛用判斷。
Bitdefender (BD)
Gen:Variant.Trojan
偏向 Gen:Variant 格式,代表雲端泛用偵測,與 CARO 的「家族名稱」不同,更像統計分類。
趨勢科技 (Trend Micro)
TROJ_GEN.R00xx
使用 GEN 代碼,代表雲端泛用偵測;名稱更像判斷結果,而非家族分類。
Avira (紅傘)
TR/Dropper.Gen、HEUR/AGEN
保留 CARO 的 TR (Trojan) 前綴,但加上 Gen 或 HEUR,代表泛用或啟發式偵測。
Microsoft Defender

Trojan:Win32/Generic、PUA:Win32/Generic
結構接近 CARO,但會加上 PUA 或 Cloud 標籤,反映 Defender 雲端判斷。
Norton
WS.Reputation.1、SONAR.Heuristic
與 CARO 差異最大,偏向「信譽判斷」與「行為分析」命名,而非家族分類。
Avast
Win32:Evo-gen [Susp]、FileRepMalware、Win32:Malware-gen
偏向 Evo-gen / Malware-gen 泛用偵測,或直接用 FileRep 表示雲端信譽不足;與 CARO 的家族分類差異大。

Trend vs Avast vs Avira

🔍 差異重點

  • Avast:強調「社群大數據」,透過全球用戶回報來快速判斷檔案是否可信,速度快但有時誤報率較高。
  • 趨勢科技:強調「威脅情報與 AI」,判斷較精細,誤報率低,但在未知檔案的即時反應速度可能略慢。
  • Avira (紅傘):依靠集中式雲端分析,判斷精準度高,但需要即時連線雲端,速度取決於網路。
👉 換句話說,Avast 的信譽系統像是「社群投票」,而 Avira 的信譽系統更像「雲端裁決」。

TREND=各種名稱與FRS.XXX


📊 趨勢家用版防毒架構演進

傳統特徵碼為主,搭配 Smart Protection Network 雲端查詢{Windows 7~Win8 時代 約 2010–2015} 約 80% 特徵碼 約 20% 雲端信譽
加強雲端信譽與行為分析,IoT 弱點掃描開始加入
Windows 10 初期 (2016–2020)
約 70% 特徵碼 約 30% 雲端/行為
強調 AI 偵測、雲端信譽、行為防護,特徵碼仍保留但比例下降(Windows 11 與 2026 家用版) 約 60% 特徵碼 約 40% 雲端/AI/行為

👉 換句話說,趨勢是少數仍強調特徵碼為主的家用防毒廠商,而 Avast、紅傘、Bitdefender 都已經走向「雲端/行為導向」的架構。

早期2011年前特徵都是本機比對各自儲存,2011切換到雲端後基本上所謂的掃描只是把你電腦上所有的檔案都在做類似於md5的比對

缺點是趨勢的"純特徵比對"是最隨意/隨便做的。

比如 txt的內容只要隨意修改加段空格,這個特徵幾乎就沒用了。
你對一個txt加空格就掃不出來 這種產品你敢要?

因為其掃描偵測方式幾乎可說是只將目標的md5/sha256拉黑而已!
(雖然說咖啡部分威脅的特徵也是md5黑名單)

趨勢防火牆增強精靈和諾頓多層次的差異

趨勢的「網路威脅防護」模組,偏向
連線過濾器
諾頓的IPS,偏向 漏洞利用偵測
依靠雲端信譽 (Smart Protection Network) + 封包特徵比對,遇到惡意連線或 IoT 弱點流量就封鎖 依靠完整的簽章庫 + 行為分析,能判斷 exploit 流量、攻擊鏈模式
IoT 裝置、路由器、家庭網路全域流量 PC/手機端的瀏覽器、應用程式、系統 API
偏向「雲端即時黑名單 + 特定 IoT 漏洞流量」 定期更新 IPS 規則庫,涵蓋各種 exploit、漏洞利用
使用者看到的是「某設備嘗試連線惡意網站」或「偵測到 IoT 弱點攻擊已封鎖」 使用者看到的是「封鎖某 exploit 封包」或「阻止某程式漏洞利用」
偏向簡化版 IPS,主要做 惡意連線過濾 + IoT 弱點阻斷 偏向完整 IPS,引擎能分析 exploit 流量、攻擊鏈、甚至 AI 詐騙防護 (2026)

  • 趨勢 IPS:像是 守門員,看你要去哪裡,去惡意地方就擋。
  • Norton IPS:像是 檢查員,看你帶了什麼東西進來,帶 exploit 或惡意 payload 就擋。諾頓檢查是濾水器,趨勢檢查是地址黑名單
  • 趨勢的威脅資料庫不可能比得上六合一廠商整合的資料庫即是:avast avg 諾頓辦公室 布格 紅傘 芬安全

你出現聯外網址警告!根本沒意識到你已從新冠喉嚨痛變大白肺嗎 ?誰給你復現大S的勇氣?

這裡就出現過有人趨勢發瘋警告忘了?

並不是出現網址警告都是瀏覽器發起 , 如果不是瀏覽器所發起 最後查出是系統元件你怎麼辦? 還在覺得WEB Shield很煩人?

2.企業廠商

Kaspersky/ESET/Bitdefender/AVAST(AVG)是獨資同時企業家庭都保護的廠商

談企業必須排除微軟,不然諸位告訴我這四家公司賺得贏微軟?

ESET VS Kaspersky


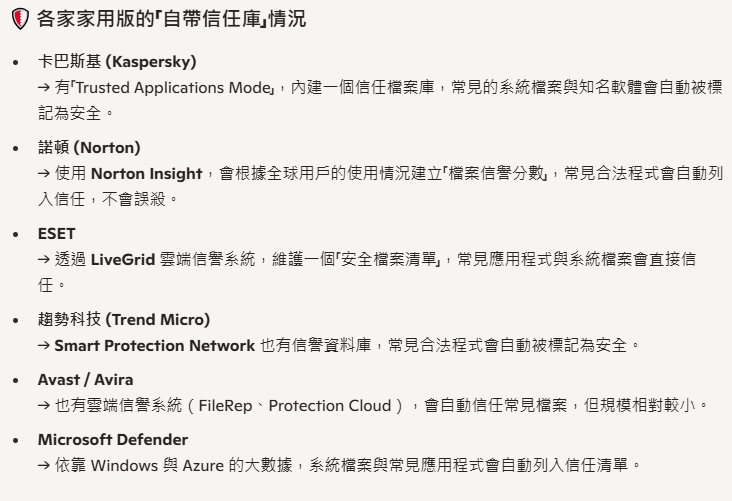
傳統檔案白名單上:諾頓/卡巴/NOD32有類似的技術。


📌 技術差異

  • 卡巴、諾頓、ESET:確實有「自帶信任庫」,能避免誤殺常見程式。
  • 趨勢、微軟、Avast、Avira:也有類似機制,但更依賴雲端信譽比對,而不是本地固定白名單。
  • 差異在於規模與更新方式:卡巴、諾頓、ESET 的信任庫偏向「本地 + 雲端混合」,而趨勢、微軟、Avast、Avira則偏向「雲端即時比對」。
注意這個白名單 無法解決叛變問題,也就是白加黑利用

黑名單技術上則是紅傘\咖啡\趨勢比較類似

✅ 結論:不只卡巴、諾頓、ESET 家用版有「自帶信任庫」,其他主流防毒也有,只是形式不同。有的偏向本地固定白名單,有的偏向雲端信譽比對。

~~~~~~~~~~~~~~~~~~~

四家以企業為主的雲技術都是整體戰(包含微軟)

也就是說用整體用戶的數據做運算,每台電腦都是一個貢獻雲庫的感測器


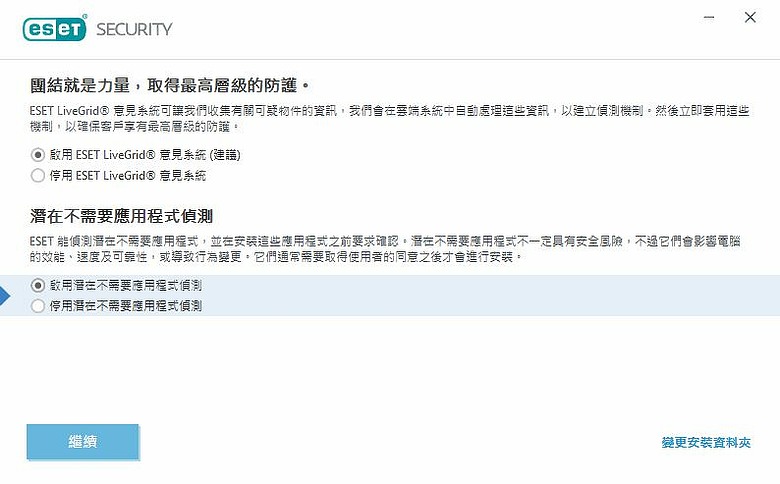
ESET的雲(舊稱)叫ThreatSense.net(NOD32 版號2.7/3.0即自帶)以LIVE Grid雲端信譽系統(現稱)為端,同時具備判斷分析秒攔截的功能叫Eset live guard(所以才叫雲沙箱)
因為檔案分析後會攔截注意:僅eset進階版以上才帶有雲沙箱。

其他廠商類似的技術:
微軟的首見阻止即雲殺(需手動開啟)
幾乎所有品牌掃描後都將你碰到所有非系統自帶的檔案都經雲檢驗,都這樣你還會中毒?!


📌 例子

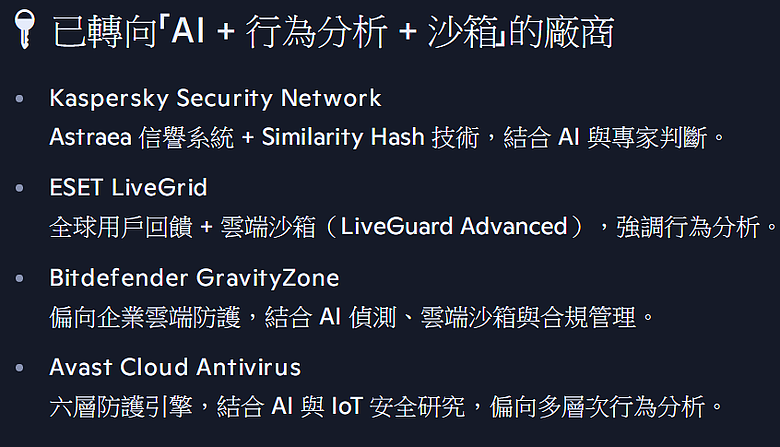
  • Avira、McAfee、Trend Micro → 仍以「檔案/網址信譽」為核心,但加上 AI 強化。
  • Bitdefender、Kaspersky → 更偏向「行為分析 + 雲端沙箱」,不再只依賴名單比對。
  • Norton Insight → 走「社群信譽」路線,透過普及度與使用者回饋判斷檔案可信度。
-------------------------------

BitDefender不會在純偵測上有離線或在線掃描的差距,請參考av-c惡意程式測試歷年成績(樣本數近或過萬)

ESET則是2024年後有差異。

也就是純掃描(未執行樣本)的結論不會因為有網路就提升,因為雲端的黑名單整理後送入用戶電腦時就是最後結果。

AVX特色:
1.基於行為防護兼容傳統掃描式防(只是除了ClemAV大概沒有甚麼產品是純特徵)

2.在W10具備開機掃描 可強力刪除 惡意程式

3.全自動本地異常行為與網路攻擊行為防護

有類似開機搶殺的其他品牌:avast(開機掃描) 、WD(微軟離線掃描)
Kaspersky (消毒清除模式)

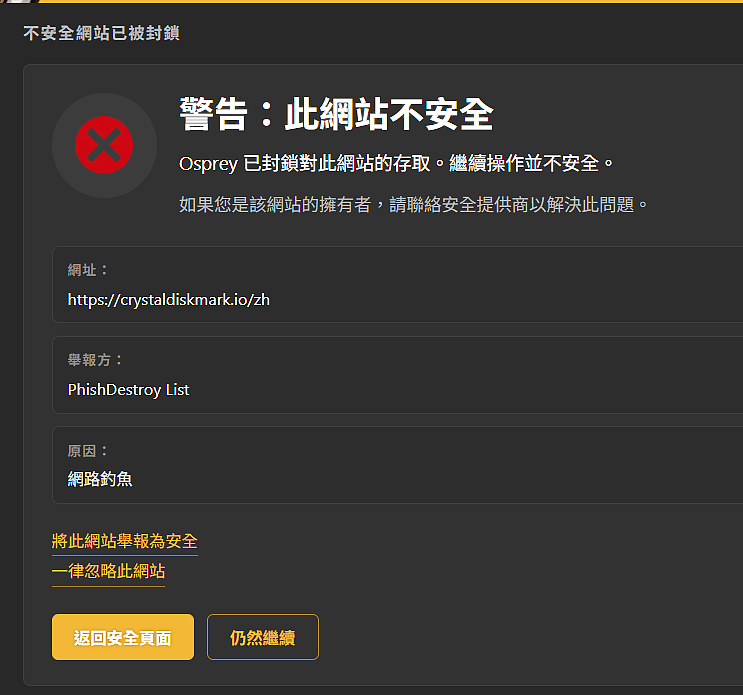
標準之爭1:不是官網給的Diskmark到底能否信任?你真的都有好好看過搜尋結果?還是先按再說?

https://crystaldiskmark.io/zh (比如BD會徹底攔截)

AVAST專注檔案信譽它們視這種網站為Diskmark的分流
(當然前提是檔案的crc驗證與原版一樣) 那你為何不去原版網站就好呢?


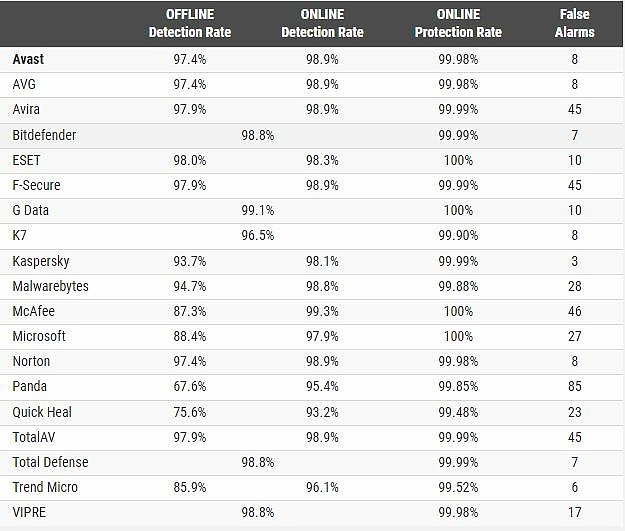
2025 9月


只有BitDefender技術的產品是離線有線同樣偵測率。 K7是印度廠商

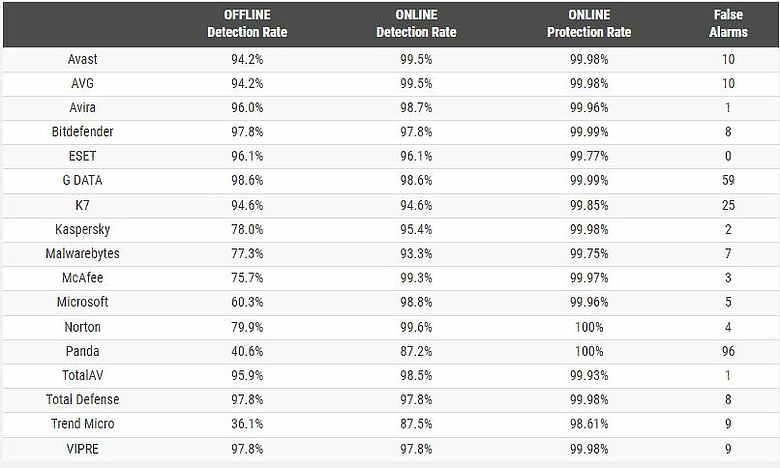
2022-3月

注意:AVAST/AVG/WD/PANDA均使用免費版預設值測試

細節請參考走向安全

標準之爭2:

請問諸位你對於標準的定義是你拿到手裡就能隨意加料嗎?
所以你叫熊貓吳柏毅,外送員也可以幫你的餐點加料?

AVAST整體架構介紹,防護層級攔截階段對應攻擊情況

網路流量進入前
Web Shield(內對外)
阻擋釣魚網站、惡意下載、瀏覽器漏洞利用(Drive-by Download)同spn/gti
檔案打開前
Static Scanner
偵測已知惡意程式、木馬、病毒、惡意安裝檔(PE 結構分析)
零時差攻擊測試Emulators 在虛擬環境中執行未知程式,攔截 Exploit Kit、混淆惡意程式、腳本攻擊
雲端驗證階段DeepScreen 分析高度混淆或加密的惡意程式,辨識家族型惡意程式(如勒索軟體家族)
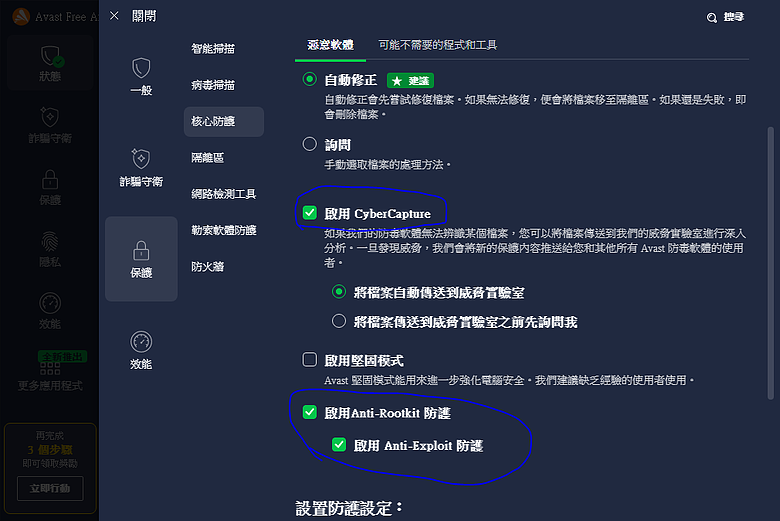
罕見檔案處理CyberCapture 自動鎖定少見可疑檔案,送雲端分析,防止新型木馬或零日惡意程式滲透
程式執行中
Behavior Shield
偵測異常行為:關閉防火牆、竊取相機/麥克風、勒索加密、未授權存取敏感資料

雲端可疑檔案上傳(雲沙箱)CyberCapture


注意!堅固模式會阻擋低信譽的聯網與執行(防火牆通知記得由智慧判斷改為詢問)

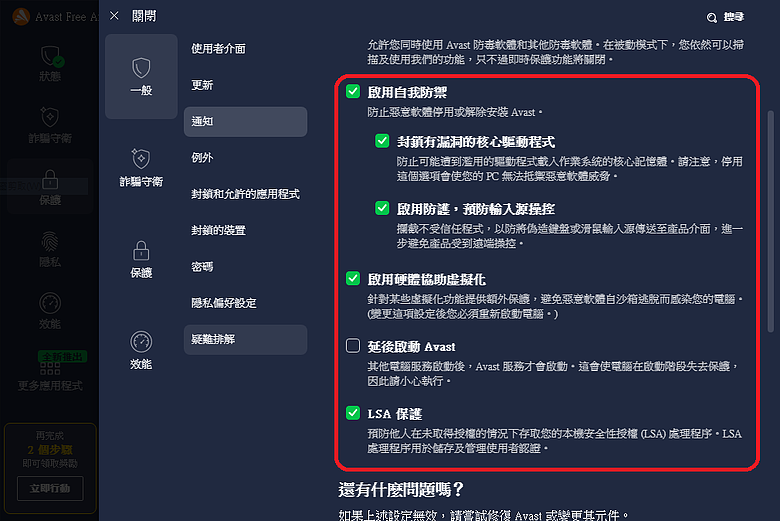
真正的AVAST殺器:驅動鎖與LSA程序保護

AVAST有自己維護的驅動載入表,在對付高級威脅的攻擊條件(比如銀狐)有抵抗能力
且能幫助W7這種條件不足的老舊系統

沙盒的本質:

沙盒是為了不讓關在裡面的東西跑出來。

而不是讓你的破解能夠生效還要能夠無傷不會把藏的木馬裝進去

倚靠沙盒內容卻不抗側錄,使用序號機破解器的無奈悖論:
倚靠某些修改器的結果勢必會對原本的檔案或系統層面做寫入做改變

就像 求美味本身幾乎都要高油糖鈉一樣,而你又不可能不吃。

使用各種目的這類風險軟體本就是飲鴆止渴,因為紅包本就不會免費掉下來!
防毒的真正效果是守衛保母而不是你的爸媽,不是你隨意亂吃再去醫院洗胃最後才在稱讚醫術好棒棒!只是一種很蠢的自豪罷了~

~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~

當然這些廠商也有所謂的陰暗面

1.偵測的悖論:
卡巴將2009年就存在的鍵盤側錄測試器加入KSN白名單後,卻在執行時將這個程式報毒!

偵測結論與自己的白名單相悖! 對於不入眼非主力的惡意程式不入庫.

成也雲敗也雲,僅靠400萬用戶在保護全球用戶的安全,真正的以小博大。

台灣區的卡巴代理是展碁 ,你所看到的台灣卡巴官網是北京客服受理並架設的,從2021後 {標準版卡巴}不再提供人工殺毒服務! 想要KIS時代就有的人工殺毒排除請去找展碁!

2.卡巴斯基對啟動碼有啟用次數5次的限制 超過嚴重者可以拒絕受理

註:前文已說:免費版只提供給卡巴斯基老客戶 只會對hips機制採取信譽信任也沒啥好談,還不如甚麼都用evo殺的avast 嚴格。

各位有沒有理解為什麼你安裝卡巴斯基後 ,主動防禦就會禁止powershell去連接網路?

也就是原本前面的系統中毒 被防毒阻斷警示的情況會變成你依然中毒 卡巴阻斷它利用的管道
然後你以為歲月淨好! 和你直接指定防火牆規則去禁止powershell連網有何差別?誰是防禦作弊王?

3.採用虛擬機技術的影響
諾頓/AVAST/卡巴/360均採用虛擬機技術作為對抗rootkit的手段,對於安卓或有虛擬機需求的用戶有性能影響!

防毒對虛擬機安卓模擬器效能影響程度特點
高McAfee I/O 與 HIPS 負擔大,模擬器常卡頓
高Kaspersky System Watcher 深度監控,誤判可能,效能消耗大
中高Avast DeepScreen 模擬器分析,與模擬器環境重疊
中低Avira 輕量化引擎,雲端掃描減少負擔
低ESET 最輕量,模擬器環境下最友善
中(Bitdefender) 快取與雲端分析,效能與防護平衡
中低(微軟) 與 Windows 核心整合,效能消耗比第三方低

雷電模擬器與各家防毒關係

防毒產品效能影響來源多開模擬器表現優勢劣勢
Kaspersky
System Watcher 深度行為監控
3 開仍可流暢,但 FPS 掉 5–10 防護力強,能攔截惡意 APK 對模擬器效能影響偏高
McAfee
即時掃描 + GTI 雲端信譽
3 開後 CPU/RAM 負載明顯,效能下降更快 對木馬外洩連線防護突出 多開效能下降比 Kaspersky 更快
Avast
Behavior Shield + CyberCapture 雲端沙箱
多開時效能影響中等,單開幾乎無感 輕量化,雲端即時更新 沙箱分析偶爾造成延遲
Bitdefender
Advanced Threat Defense + Exploit Prevention
多開仍可維持穩定,FPS 下降幅度小 行為分析強,漏洞防護全面 記憶體佔用略高
ESET 多開效能影響最小,幾乎無 FPS 掉落 適合模擬器多開環境 防護力略低於 Kaspersky/Bitdefender

----------------------------------
本來是想寫微軟的雲端篇的但後來想想免了~就算寫了,一堆人所謂的內建在不同時期的電腦標準表現根本就不一樣。

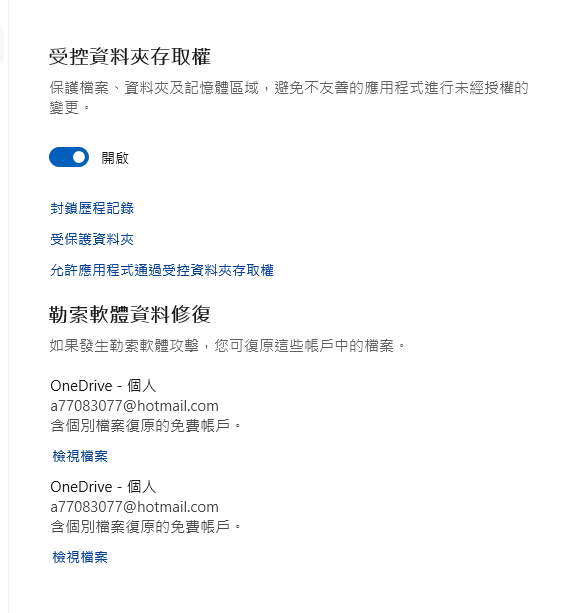
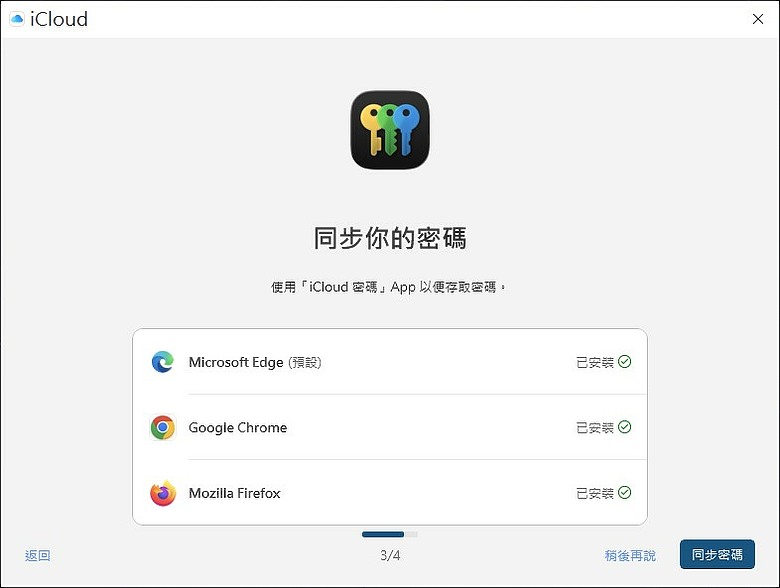
光一個資料夾鎖有沒有連動onedirver就有很大差異了 ,更不用講一堆人裝了所謂的諾頓到底有沒有老實去用雲端備份保險箱和密碼代管,因為我圖就是對應這個東西!


1.只有連動綑綁,才有免費的勒索攻擊後的檔案備份復原。
但預設容量只有5G,除非你像我一樣有去蒐集微軟點數去換30G。
早期你沒換現在你會捨得花錢租1T?

2.只有PRO版系統才有憑證攻擊管理,家用版22H2光是有沒有完整核心隔離都是問題

3.更別說 系統版當初有10開始核心驅動隔離時,一堆人還老想著要10年5年前的讀卡機驅動能用直接就關閉系統級的憑證保護!

4.全台家庭幾乎每戶最少都有1台蘋果,你蘋果的密碼管理有用在微軟平台上嗎?

你的icloud或者chrome同步在哪裡?


有的話根本不用考慮預設值對瀏覽器憑證保護(因為憑證密碼在手機上)

也不至於還要問甚麼密碼代管了,諸位!你手機上的密碼管理有和主機徹底連動嗎?

呵,光一個內建夠不夠就一堆貓逆 ,只談我會不會被撞好像不夠吧

要我,就會分兩台電腦處理,因為吃過加密病毒虧,還是公司的歸公司不和家裡的電腦混用
要我,我直接跟老闆說:「可是,我家電腦都是Linux捏,沒有暈毒死Windows~~~~」🤣
GailLim
它曾經有免費版!!
asegerno
GailLim 試用是試用喔

~台灣付費防毒代理列表~

GEN體系:雙品牌引擎 (即紅傘與AVAST)

Norton(美)(直營客服)(下載頁面)
代理泉昆https://www.jadespring.com.tw/
支持Win7 sp1(SHA2更新)
功能:
AVAST監控+WEB連線過濾+自研AI詐騙偵測模塊+雙向ips/智慧流量防火牆含漏洞防禦(自有技術)+Sonar行為監控+2G起的雲備份保險箱(勒索復原與雲備份連動)+密碼庫代貼與檔案網址信譽庫(自有雲端名單)+鏡頭與麥克風控制

由上面說明可以推導出來,諾頓有兩套雲體系:
即是原本2022年前的聲納信譽雲和AVAST的檔案信譽。
網址過濾有AVAST的Web Shield與瀏覽器自帶的ips外掛且網頁連線過濾警告比IPS更靠前,當一個連線被攔截時IPS不會重複警告。

防火牆同流量交管用時以紅綠燈場景來比喻,就是只有諾頓/Zonealarm會在路口就對tcp流量,AI車牌識別自動執法,但諾頓IPS過濾前提是這個內鬼的通訊方式本身諾頓要收錄。

更直白地說諾頓的ips是一種雙向的萬能濾水器,前提是濾心要不停翻新

"你在內網而眼前主機一直出現ips警告時,請問你敵人在哪裡!!!"


📊 差異矩陣:Norton 舊稱 vs 新一代 AI 防護
面向過去架構 (傳統防毒雲端),現在架構 (AI 安全平台 2026)防護範圍技術核心雲端平台使用者互動定位

檔案信譽、行為偵測、惡意程式、釣魚網站(舊式) AI Agent 行為監控、生成式 AI 詐騙 (語音、Deepfake、假客服)(2026)
Insight (檔案信譽)、SONAR (行為分析)、GIN (雲端情報) Safe AI Execution (AI 動作檢查點)、Agent-aware VPN、AI Scam Defense
Global Intelligence Network (GIN) Gen Agent Trust Hub (整合 Avast/Avira 技術)
背景自動防護,使用者感知度低 可疑 AI 動作會「暫停並交由使用者審核」
傳統防毒,偏重檔案/網站安全 AI 安全平台,偏重生成式 AI 與互動安全

📊 差異矩陣:Norton vs 子品牌

品牌技術定位AI 偵測影響

旗艦安全平台(諾頓) 完整 AI Scam Defense、Agent Trust Hub
大眾市場防毒
(艾薇/AVG)
部分 AI 偵測技術下放,整合到瀏覽器與雲端防護
輕量化防毒(紅傘) 僅採用部分模組,保持低資源消耗
系統優化工具 幾乎不受影響
~~~~~~~~~~~~~~~~~~~~~~~~~~~~

各家防火牆差異特色介紹

針對內網傳統中介人攻擊只有(付費)AVAST/NOD32防火牆會提示ARP封包異常,當然前提是你要開設定檔。
傳統Man-in-the-Middle Attack 於現在都是交換器的網路架構中是非常罕見的,因為交換器會捨棄這種廣播式ARP封包,防止中間人攻擊最有效的方式是:
通信雙邊全程使用VPN(流量加密)

其他牌子對於攻擊感知有不同的叫法,其他牌子不是靠防火牆來抓木馬

其他品牌的牆和諾頓IPS差在哪?

這些防火牆原則無法處理你本來系統已經有的惡意程式滲透然後綑綁你的合法元件連出去。其他產品都是要等你出現攻擊別人的警示或者頻繁出現連到毒網的警示你才會知道你中毒被徹底滲透了

除非你一開始就寫明SVCHOST只能連去哪!

防火牆的規則是決定你的隔壁台電腦何時能透過區網來和你連線
而不是木馬已經滲透進來!如果沒有調整hips規則
預設值信任本來就對你木馬綑綁系統元件沒有意義!!

你要做的就是去確定設定檔為公用模式,所有的連線都必須是公用設定檔!
沒有開任何的PORT能讓人打!

設為公用時,所謂的家用網路管理也沒有意義,
你信任家中區網 就是在等別人從你隔壁台打進來,因為445.138.139一定開放。


廠商對 Nmap/Port Scan 的反應呈現方式

Norton (IPS)
多數情況下不提示,僅在掃描後伴隨 exploit 嘗試時才封鎖
顯示「阻斷惡意連線」或「IPS 攻擊防護」 偏向簽章式 IPS,依靠規則庫
Trend Micro (網路威脅防護)
偏向檢查連線終點,純掃描流量通常不提示
需開啟 (防火牆強化精靈)
顯示「某設備嘗試連線惡意網站」或 IoT 弱點阻斷
簡化 IPS,強調 IoT/家庭網路安全
McAfee (進階防火牆)
(效果接近AVAST)
防火牆封鎖紀錄 比較接近微軟網路保護能力或AVAST連線過濾
Kaspersky (IPS)
會直接偵測並提示「網路攻擊:Port Scan」,即使只是探測
顯示「偵測到網路攻擊:Port Scan/DoS」並記錄來源 IP 偏向完整 NAD/IPS,強調行為模式偵測
Bitdefender (NAD/Firewall)
對掃描流量反應有限,通常不提示;若伴隨 exploit 則封鎖
顯示「網路攻擊防護:阻斷惡意連線」 偏向雲端信譽 + exploit 偵測,掃描流量不敏感

如果像要傳統攻擊感測只有諾頓 卡巴 必特有健全的偵測效果

如果你有接獲取外網IP需求:
優先使用諾頓 /Bitdefender AV+或者(Kaspersky 標準版/FREE/反勒索家用工具)
卡巴斯基/諾頓/必特IS會去接管WFP層的所有規則

其他產品與系統本身防火牆,你只能不停確認外連設定檔(公用)到底有沒有不應該出現的意外

~~~~~~~~~~~~~~~~~~~~~~~~~

卡巴 IS(包含規則牆過濾,認簽章)+HIPS(對應用程式+常見攻擊網路流量)需區分設定檔
(預設公用網路)


為何中間規則會叫 依據應用程式規則!!
你的hips有決定什麼東西在於一開始就必須指定封印嗎?
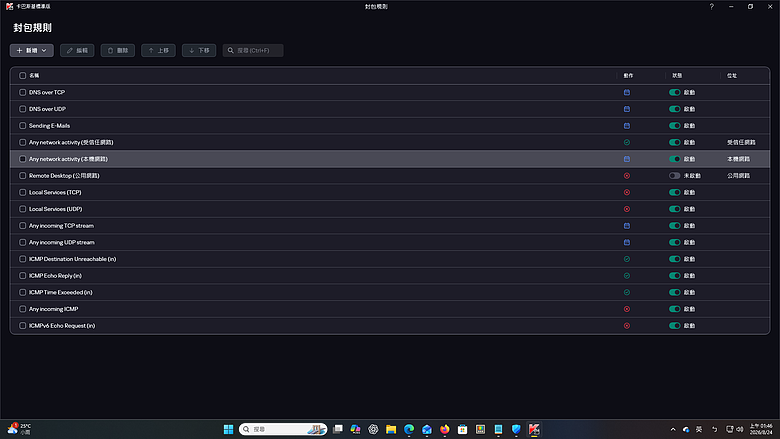
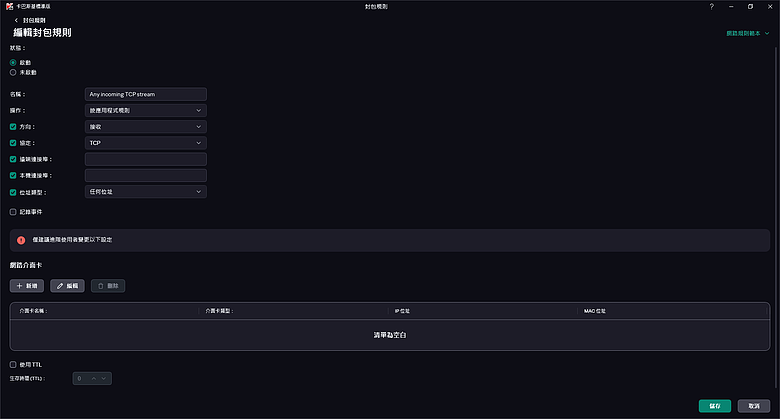
你知道照av lab改之後,連你的瀏覽器分頁要連去哪一國哪個伺服器都要一個個建規則嗎?
~~~~~~~~~~~~~~~~~

NOD32 IS:hips(預設無規則)+IDS入侵偵測(前者應用程式後者是特定網路流量)需區分設定檔

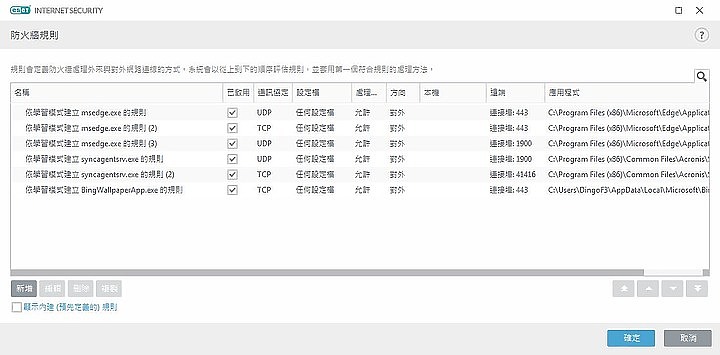
諸位知道盜版的eset當防火牆規則超過300條後,產品會當掉崩潰嗎?
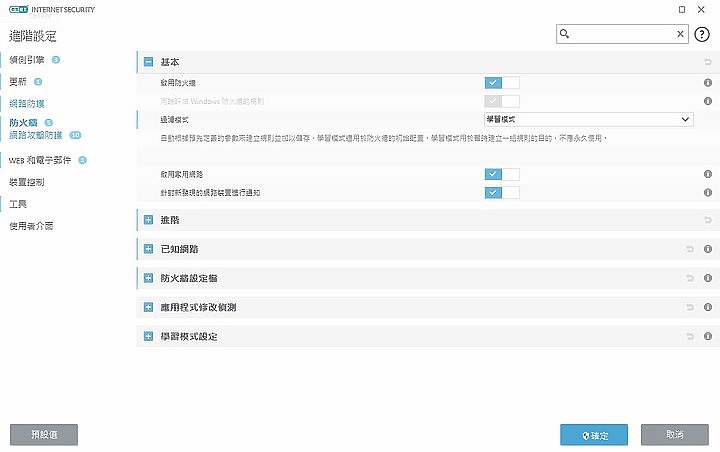
真的知道設定檔有甚麼可調?你們真的動過學習模式?


你關心過模組何時翻新?


你在數據機後面IDS卻在警告? 誰是敵人?誰是變賣祖產的不肖子?


你真知道入侵預防在幹嘛的?預防有人從你的445 139背刺啦


AVAST(捷克美國)代理:棋勝科技有限公司 (Avast Premium Security)
支持Win7 sp1(SHA2更新)(下載頁面)
特色:
文件機學信譽殺毒+網銀模式(抗側錄抗截圖)、連線網址過濾、入侵偵測與防火牆(基於傳統規則)與主動防禦連動、資料夾寫入保護、開機掃描\(付費)筆電麥克風鏡頭控制\(付費)瀏覽器密碼存取保護\付費沙盒

免費版:基礎防火牆、機器學習殺毒、資料夾寫入保護、主動防禦(加裝瀏覽器服務可使用網銀抗側錄瀏覽器)

AVG體系:Avast oem(換皮) +不使用虛擬化技術與無網銀模式。
AVG IS是暗黑板介面的AVAST ,沒有沙盒、沒虛擬化技術、也沒有網銀模式。
注意:ESET AVAST不會再提供密碼庫管理的軟體(2025下半年就取消)
~~~~~~~~~~~~~~~~~~~~~~~~~
注意:紅色的紅傘 咖啡 趨勢陣營均已不再支持windows 7平台(不可安裝)

Avira(德美)(全球直營)英文客服(台灣蜂巢只代理Avira Prime)
AVIRA 掃毒光碟

AVIRA Pro特色:基於APC雲端監控連動的sentry主防、文件雲判斷、接近avast的網路掃描感測、與應用程式連線連線信譽。

AVIRA PRO 2美元 鏈結


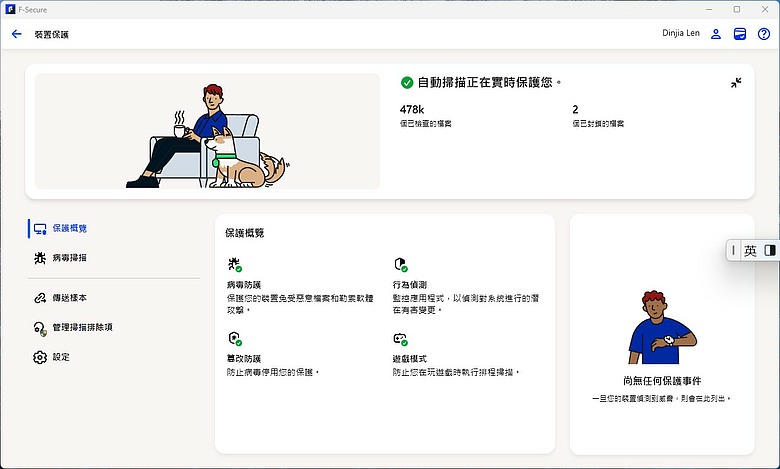
F-SECURE(芬蘭)(代理:湛揚科技)(下載頁面)官方:使用說明
https://kb.t-tech.com.tw/category/kb-fsecure/

自2025年後DeepGuard主防已融入自家的雲中,F-secure於2025後實際上軟體架構是AVIRA 的oem,FS雲與紅傘雲存在連動關係。

(僅支持win10以上平台)
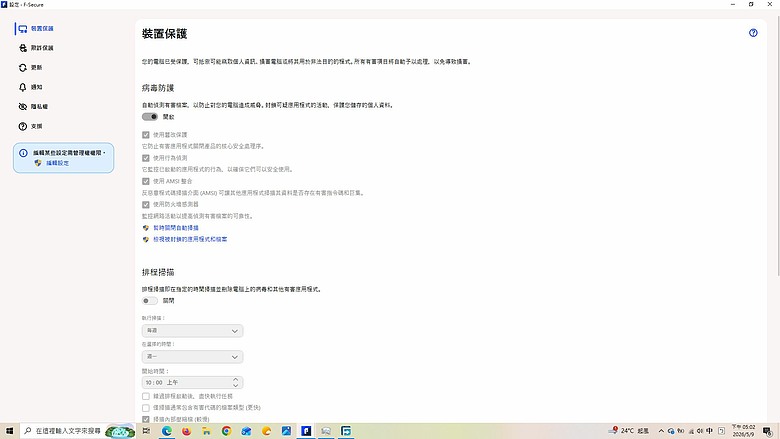
特色:AVIRA oem by Sentry 主防架構+自有網址與全連線過濾+雲端感測截斷反彈木馬(防火牆感測器/類gti)+(交易連線保護網銀模式)


網址過濾不限瀏覽器 (只是 警告紀錄不會顯示程序連線為何)


(無傳統防火牆、無攻擊感測 無應用程式連線控制)因為對白名單滲透方法無作用
注意:FS的網銀模式不是讓你還可以一邊購物轉帳還能讓你同時當長舌婦分享你股票賺多少錢用的 因為木馬一定會想辦法把你的憑證送出去!

--------------------------


MCAFEE(美國)(經銷新造)(台灣美國語音客服+AI中文對話客服可轉中文人工處理) (僅支持win10以上平台)

特色:最早網址信譽庫(連線過濾),最早全球威脅情報(包含全自動的雙向防火牆),最低性能影響(僅次於Webroot)+TureKey密碼管理app+AI詐騙深偽資訊識別
(諸位真有把密碼代貼用好?)真的有照三餐在殺cookie?


MCAFEE:進階防火牆
McAfee 推出的新架構(Advanced Firewall)採取了與 Windows 防火牆雙向分工的新做法:

  1. 入站流量(Inbound Traffic):交由 Windows Defender 防火牆 來劃分「私人/公用」連線設定檔並進行基礎攔截。
  2. 出站流量與行為(Outbound & IPS):由 McAfee 雲端資安庫 進行軟體聲譽比對(Reputation Check)與即時攔截,自動阻擋惡意程式外連。
部分木馬攻擊階段行為防禦
木馬寫入 Temp/AppData MACFEE
Access Protection 規則(源自xp時代)
AVAST
監控+主防+cc
Norton
sonar主防與CC
讀取瀏覽器密碼庫、Cookie (靠密碼庫控制)用後靠清除排程刪除瀏覽器暫存 靠付費瀏覽器保護與資料夾鎖 靠密碼庫控制
木馬嘗試建立外部連線 防火牆阻止未授權程式出站,依靠 GTI 信譽判斷 (開啟堅固模式)
防火牆阻止未授權程式出站,依靠 Cloud Intelligence 信譽判斷
IPS 偵測流量是否為攻擊封包,若只是單純送資料可能放行(需調整防火牆詢問)
攻擊者使用竊取憑證登入服務 防火牆已無法阻止 防火牆已無法阻止 IPS 已無法阻止,除非流量仍帶有攻擊特徵

~~~~~~~~~


BitDefender(羅馬尼亞)(代理德知士下載點)(免費下載頁面)

支持Win7 sp1(SHA2更新)

特色:
附基礎免費版,抗側錄截圖瀏覽器,資料夾勒索監控回滾.網路與本機攻擊防禦(ATD/NAD) 全自動攻擊反應(IS版本支持聯網程式與筆電鏡頭麥克風存取控制)

注意:AV+版無應用程式連線控制且 (Rescue Environment)」開機掃描只在W10後提供

  • 免費版:只有基本惡意程式防護,沒有「網路攻擊感測/防禦」功能。
  • 付費版:才有 NAD,能即時攔截漏洞利用攻擊與常見的網路攻擊模式


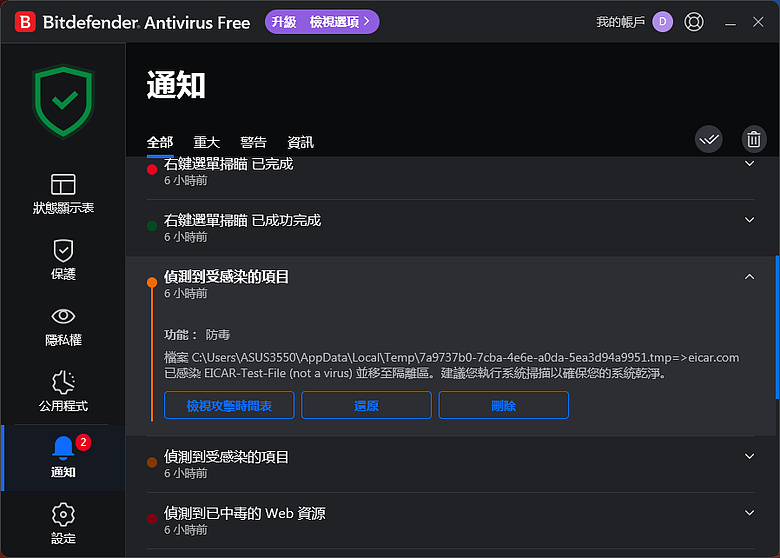
Windows 7安裝360瀏覽器,BD Free仍然可攔截下載毒網測試

AI攻擊鏈偵測
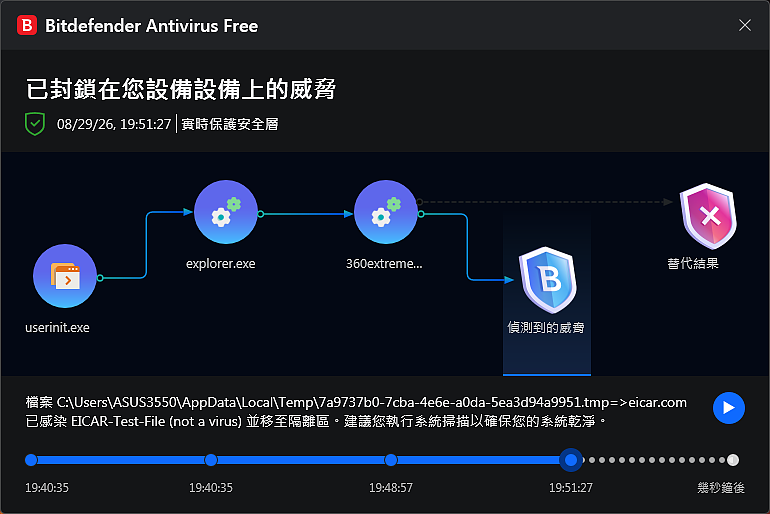
其實嚴格說不算是攻擊鏈 :因為顯示的就是你用戶先去桌面下,開啟360的瀏覽器然後去開那個毒網。然後檔案到你硬碟寫入時被截獲!

我好奇的是 你用戶都看不懂?不知道問題出在哪隻手上嗎?

~~~~~~~~~~~~~~~~~~~~~~~

趨勢(美日台)台灣官方直營(僅支持win10以上平台)(下載頁面)

特色:

SPN架構連線與信譽過濾+AI規則主防和資料夾鎖+系統牆增強精靈IDS入侵偵測(包含漏洞利用與殭屍網路檢測)+網銀模式(不抗側錄截圖)與家長網頁分類防護

-------------

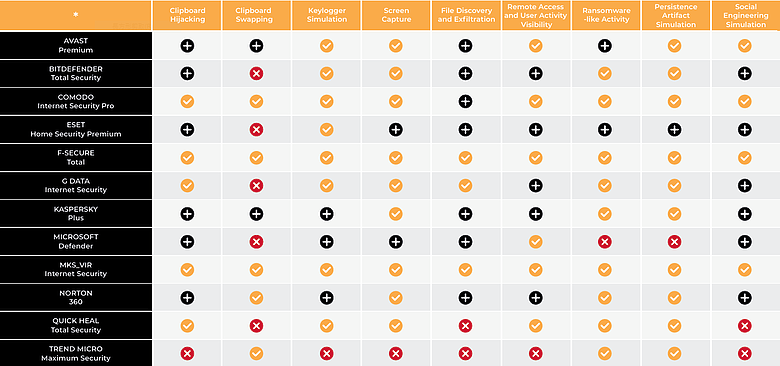
網銀功能測試:

AVLab 2026 test edition - online banking and payments protection

各位電腦白癡!你認為聯網控制重不重要? 那為何加強設定裡全是在動防火牆?

微軟預設值:

Microsoft Defender 並沒有專門的銀行模式或隔離瀏覽器來處理金融交易,但它透過一套系統層級的安全機制來保護線上銀行作業。

在測試中,Smart App Control 被啟用,它以預防模式運作,會阻止具有未知信譽或不符合 Microsoft 信任標準的應用程式在系統上執行,避免它們在系統中進行任何操作。然而,若惡意程式是透過瀏覽器以外的途徑進入系統,這項保護便不適用,這也是該技術最大的缺點與弱點。

諸位:你的安裝檔下載從何而來呢?

整體防護是基於 應用程式控制、雲端信譽以及行為機制 的組合,限制攻擊中常用工具的執行。這些機制再加上 Network Protection 與 SmartScreen 功能,能阻止存取釣魚網站與惡意網路資源。但必須強調,這種防護並不提供完整的隔離,也無法像專用銀行模式那樣系統性地阻止螢幕截圖、剪貼簿或輸入資料的攔截。 Microsoft Defender 在這方面的效能主要依賴於「預防性阻止威脅啟動」,而不是將金融交易環境完全隔離。

趨勢網銀模式說明:

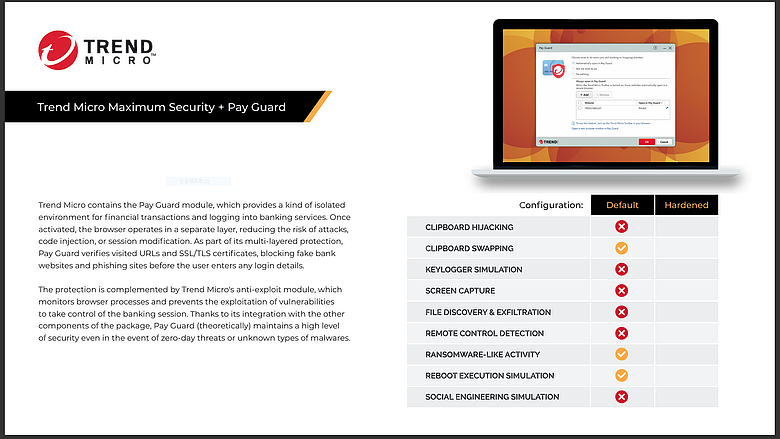
Trend Micro 包含 Pay Guard 模組,它提供一種隔離環境,用於處理金融交易和登入銀行服務。啟用後,瀏覽器會在一個獨立層運作,降低攻擊、程式碼注入或會話修改的風險。作為其多層防護的一部分,Pay Guard 會驗證訪問的網址和 SSL/TLS 憑證,在使用者輸入任何登入資料之前封鎖假銀行網站和釣魚網站。這項防護還結合了 Trend Micro 的防剝削模組,監控瀏覽器進程並防止利用漏洞來控制銀行會話。由於與套件中的其他組件整合,Pay Guard(理論上)即使面對零日威脅或未知類型的惡意軟體,也能維持高水準的安全性。

問題是.....TREND就隨便做做嘛 不然那些紅色xx是怎回事

不抗側錄不做抗截圖!為何一定要抗截圖?因為你沒有用鍵盤輸入會改用截圖來拍你滑鼠怎麼按啦!你已經把木馬安進去了,才在問我事後有掃到了怎麼辦?
偷幹你瀏覽器憑證也沒擋到 那你趨勢在檢查甚麼?

諾頓測試說明:

雖然 Norton 360 在 Windows 上沒有專門用於執行重要金融操作的獨立模組,但該軟體透過其他機制同樣能有效保護線上作業。

沙箱功能允許你在隔離環境中執行可能具有惡意的檔案,而即時掃描器則能偵測利用合法系統工具(如 CMD、PowerShell 或 WMI)的惡意腳本。
防火牆結合信譽系統與入侵偵測,提供額外防護,能阻擋可疑的加密連線與網路攻擊。Norton Safe Web 保護使用者免於假冒銀行網站與釣魚攻擊。
行為防護系統則能偵測鍵盤側錄器,以及企圖攔截登入憑證的惡意活動。
因此,Norton 360 為線上銀行作業提供了強大且多層次的防護。

注意:諾頓防毒模塊源自AVAST 提供

研究這個表的時候發現一些有趣的事情:


1.所有的安全軟體幾乎不保護瀏覽器憑證竊取階段(預設值會保護似乎只有GDATA)

FS ,Comodo 都是靠控制連線 或特殊瀏覽器 或網銀模式來達到

可惜娜塔莉退出亞洲市場了,2021年本人踢爆的文,卡飯的測試已證明,她的公司作為第一家商業安全方案可不是吃素的…


FS是贏在因為他的網銀模式預設就不允許任何連線 ,MKS則是在網銀模式會關閉所有不該存在的任何程序

Codomo也不現實,你把hips 標準提到這麼高的情況不如靠手機開F2A算了

2.Avast付費版中提供對常見瀏覽器密碼資料庫的保護也提供特定隱私目錄的保護,理論上在網銀模式外也可以攔截木馬竊密活動

部分傳統品牌防毒不做此類防護,因為都改用密碼管理器來取代瀏覽器代貼作用,比如諾頓、咖啡、趨勢 、紅傘。
~~~~~~~~~~~~~~~~~~~~~~~~~~~~
很不想吐槽,真正的虛假安全就是趨勢,讀卡機網銀轉帳趨勢家用的交易防護會干擾。
檔案與主動防禦輸微軟默認,遇毒處理能力也不如微軟那個重設我的電腦。
第一次看到突破本業的神操作,密碼管理器還可以單獨賣錢!也只有卡巴和趨勢會這麼做

諾頓 咖啡 紅傘 f-secure的密碼管理都是要搭配主程式的方案~!!

想要靠對瀏覽器加強保護社群網站不被盜用軟體安裝後網銀模式必須強制開著,這點ESET有做到。但是無法解釋為何最後攔截點 檔案瀏覽階段最後都是要靠防火牆攔截外連的提示。
注意EIS默認,hips防火牆規則都需要學習模式來建立!

也就是如果要用卡巴SAFE MONEY/F-secure 網銀模式來保護也不現實
因為這能力不保護驗證各種社群網站。

3.AVAST 付費版的額外瀏覽器與隱私檔案防護層,在預設值似乎無法通過網銀模式測試檔案瀏覽這關。
單從表格的防禦結論看起來似乎免費版 AVAST+自家瀏覽器提供的網銀模式
整個跑起來結果會是一樣的 (因為也有堅固模式,也能詢問防火牆連線方式)

就重現(來通過這個測試的結論)或者是禁止把資料送出去的這結論來看 似乎SIMPOWALL 這種默認不提示就禁止的產品搭配某些純防毒更有性價比。比如Kaspersky free+Simpowall

前提是自只放瀏覽器連外後就不能再變動了 因為只要你再放 那是新的外洩點
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
為何不斷強調抗側錄抗截圖的重要性?因為在xp 時代這兩者就是最早的攻擊方式,從圖表顯示趨勢完全在本末倒置,可謂真虛假安全。

為何有些廠商放棄密碼管理器?因為意識到根本做不贏瀏覽器自帶.

Avast的做法是直接推出自家瀏覽器與谷歌競爭,eset自10年前意識到用戶還是會把惡意程式裝進去再來靠腰他被盜後徹底鎖死瀏覽器的攻擊面。
Avast可沒有那種如卡巴對於樣本不入庫反覆恒跳的狂妄!

🔐 會針對憑證竊取發出警告或防護的防毒

<thead></thead>
防毒產品 憑證竊取防護方式 是否有警告提示
Avast (付費版) Bank Mode + Password Protection,監控瀏覽器憑證存取,阻止未授權程式解密 ✅ 有警告,尤其在憑證異常或外掛存取時
AVG Internet Security (付費版) 與 Avast 共用引擎,Secure Browser + Password Protection ✅ 有警告,功能與 Avast 類似
Kaspersky Internet Security / Total Security 注意只限交易與網銀網站
Safe Money 模組,建立受保護瀏覽器環境,阻止假憑證與竊取
✅ 有提示,會顯示「受保護的瀏覽器」
ESET Internet Security Banking & Payment Protection,隔離瀏覽器,阻止憑證竊取
(可強制掛載)
✅ 有提示,會顯示安全交易模式
Bitdefender Internet Security / AV Plus Safepay 獨立瀏覽器,防止憑證竊取與中間人攻擊 ✅ 有提示,進入 Safepay 時會顯示安全環境
Norton 360 Safe Web + 行為防護,主要防釣魚網站,憑證竊取防護較弱 ⚠️ 有部分提示,但不是專門針對憑證竊取

<thead></thead>
功能 Avast (付費版) Webroot Malwarebytes
瀏覽器密碼存取監控 ✅ Password Protection ❌ 無,但有 Identity Shield ❌ 無
憑證竊取警告 ✅ 有明確提示 ✅ 有阻擋提示 ⚠️ 無專門提示
防鍵盤側錄 ✅ Bank Mode / Password Protection ✅ Identity Shield ✅ Exploit Protection
防螢幕截圖 ✅ Bank Mode ✅ Identity Shield ⚠️ 限制較多
網銀模式 / 隔離環境 ✅ Bank Mode ❌ 無 ❌ 無

-----------------------------------------
面對白加黑攻擊處理比如對岸流行木馬
預設的雲端信譽如何

面對俗稱「白加黑」(Bypass / DLL 側劫持,即用具備合法數位簽章的「白檔案」去載入惡意的「黑 DLL/Payload」)的免殺手法,預設的雲端信譽(Cloud Reputation / Hash 查詢)在第一時間往往會完全失效或被嚴重誤導。

1. 為什麼預設的雲端信譽對「白加黑」效果有限?

  • 「白檔案」本身具有合法身分:
    雲端信譽資料庫(如 VirusTotal、各大防毒廠商的雲端白名單)對「白檔案」的認知是安全無虞的(例如:某款知名軟體的合法更新程式、或是微軟/第三方大廠的簽章元件)。當雲端只核對主程式的雜湊值(Hash)時,會直接給予綠燈放行。
  • 「黑檔案」經常動態變形:
    攻擊者用來載入的惡意 DLL(黑)往往經過混淆、加殼或針對特定目標即時編譯(Virustotal 經常 0/74),其特徵碼在雲端資料庫中查無此物,因此單靠雲端檔案雜湊查詢無法辨識其威脅。

2. 雲端信譽如何應對這種攻擊?(防線在哪裡)

雖然單純的「檔案雜湊信譽」會失效,但現代安全軟體的雲端與本地協同機制會透過以下維度進行補救:
  • 父子行程異常行為關聯(Cloud Telemetry):
    雖然白檔案本身可信,但如果一個合法的系統工具(白)被呼叫後,異常地載入了位於應用程式目錄下、毫無知名度的未簽章 DLL(黑),並進一步衍生出連線外網、讀取敏感機碼等行為,這筆「行為遙測數據(Telemetry)」上傳到雲端大數據後,會被安全引擎標記為異常。
    CSDN博客


  • 雲端主動防禦與信譽降級:
    當越來越多端點回報某個合法的白檔案總是跟特定的未知 DLL 綁定出現,且伴隨不尋常的動作为時,雲端情資會迅速將該組合(或該異常的 DLL 釋放行為)的信譽權重下調,甚至直接加入全域黑名單。

總結

面對對岸紅隊或駭客常用、層出不窮的白加黑木馬,僅依賴「雲端檔案信譽(Hash 查白)」是防不住的。真正能攔截它的,必須靠具備「動態行為分析、DLL 載入監控(如阻斷非預期的 DLL 側劫持)」能力的主動防禦引擎才能發揮作用。
裝了有一定的防護效果 但不防自己人搞事
被選中WFH試行,但我電腦只裝內建防毒會不會死很慘?
1.是你甚麼都不想去學 才會死很慘

2.你若還要抱持著,我買保險是在等事情發生在處理就好 那就同1.一樣

3.內建防毒預設值不足以擋你手賤 ,也不足以阻擋你無腦被一堆PUP/PUA騙裝。預設值說穿了 只是提示你要更早認知到去按下恢復我的電腦這6個字而已。因為許多人對手機 麥金塔 的操作他們也是這麼做的,這只是微軟何時要去跟進實現而已。

因為看過之前幾年一堆破爛問題 提問居然還有人在問資料夾保護要不要去開這種討論

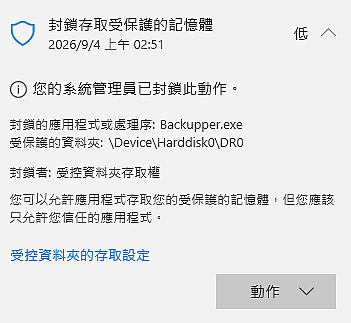
4.如果你連在你眼前的畫面都無法解釋成因的話 那我不知道還要討論甚麼,因為HIPS的本質就是一種資料夾鎖(東西上鎖後可以無理由解鎖嗎?)


AOMEI Backupper 安裝後操作時對系統硬碟\目錄記憶體\讀取 是正常的。

如果你連判斷你電腦的軟體 有哪些程序名字的能力沒有,那確實 裝裝會忽弄人的家用版趨勢也不是不行。畢竟是吉祥物,反正最後兜底也是按下恢復我的電腦罷了~有差嗎~


---------------------
連要來賺錢的奎亨他也是ppt寫著你要殺毒我幫你人工轉原廠英文服務呦

21年卡巴北京改成防毒標準方案時就取消人工殺毒鑑識服務。

前幾年在卡飯在我還沒踢爆不抗側錄前,就有人在樣本區反應同樣的惡意軟體有人被過有人執行會立馬回滾才發現他的卡巴掛了。一個防軟對付一樣的樣本怎麼可能容許有漏毒情況!

一堆自以為他們比較聰明好棒棒的鄉民老是要吧AdGuard和卡巴裝在一起
怎就不擔心那天回滾掛了都不知道。

想想這幾年也是頗呵 用nod32卡巴的小朋友門
不管hips規則怎寫,然後死活愛在合購版問怎樣買更便宜,都忘了原廠對付合購啟動次數就是五次而已

老是要擔心數據機會出現在陌生設備清單懷疑有沒有人要駭進你家網路,整天在懷疑中共會不會入侵電腦的人 不找代理買,要一直問 為什麼我的電腦開pppoe 連線會被打穿

我要是在棋聖上班一定會慶幸還好他沒買啦,一直在說產品有問題 ,結果自公網ip在我電腦上的家門口,結果各位追求的功能全都關鍵在一開始對外的數據機上 不吐血才怪。


想想也是可笑,難怪iq哥和一堆不務正業的網管整天都在講幹話。
這世界就是巨大的草台班子~
你手上都已握有公司重要資料了,相信收入也不差,怎還敢不安裝第三方防毒軟體...
你有安裝至少在出問題時,可以跟公司回報有做這件事,傷害相對也少一點.

去訂閱一年份的先試用看看吧,再怎麼不好用也就是一年,傷害不大.
exricky1030
Dinjapc 好喔,我祝福你今天能過得愉快~~~
asegerno
exricky1030 他已經封鎖我了,他是潛藏在資安界裡的黑客

微軟篇:

1.如果你不上WDUI(https://www.defenderui.com/) 那我不知道你還要問區別的理由是甚麼
(你用戶最後都是在按恢復我的電腦重來 想按幾次按幾次 有差嗎? 拜託又不是我的電腦)
2.如果你要用微軟的體系 就意味著你無法再加裝別套主力防毒

我也不認為你需要所謂Malwarebytes這種東西,號稱所謂兼容系統防護是一種謊言
否則你根本不依該有任何問題產生 使用上駕輕就熟。
系統給的asr規則你不去學怎樣排除,卻要本末倒置的購買你連客服都用不好的軟體上真是極其諷刺。

當你全部都依賴重設系統在解決問題,還要甚麼矯情手段去移除惡意程式感染
何況惡意程式都已經得逞你的損失已經造成。


瀏覽器外掛:
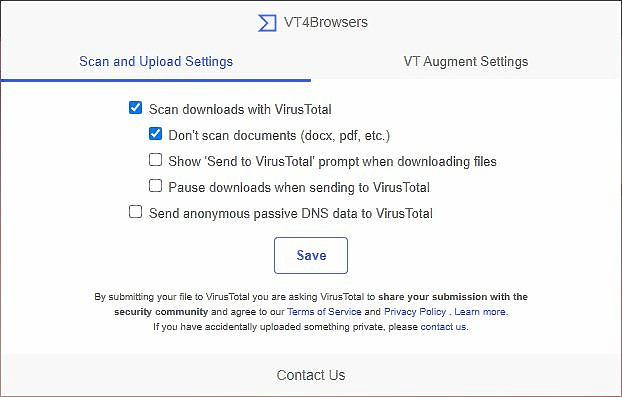
1.VT4Browsers(edge)其他瀏覽器請自便市集
將透過瀏覽器取得的檔案送入Virustotal (Google入主的防毒引擎檔案分析入口計畫)


瀏覽器下載完成後會讓你評估hash是否送入vt 一秒後會出現掃描報告視窗


注意:更進階的網址判斷需要api 也就是需要註冊vt計畫取得token
且與所有續傳檔案下載軟體不兼容
2.Osprey:瀏覽器保護


待續~
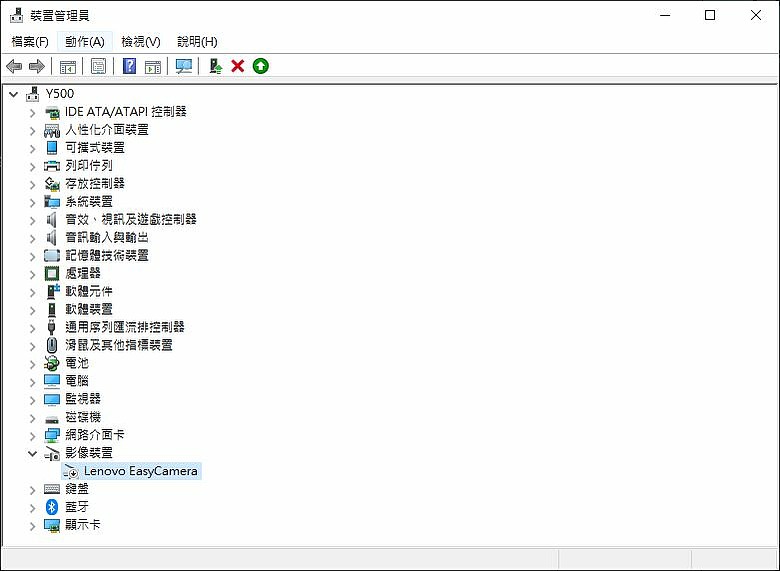
示範環境:聯想 Y500(在不支持硬體硬體安全性做法)
1.拔除不相容核心隔離的驅動與硬體
例如2015年的鏡頭

請自行使用AI問答來找工具拔除系統內建的不兼容驅動並停用該裝置
取得開啟核心隔離的絕對條件

NisSrv是没有加载nprep模块的,但是,今天我们通过Windows PowerShell输入命令:
Set-MpPreference -NetworkProtectionReputationMode 1

除了开启ESP信誉引擎之外,我再跟大家分享MD的全新分支功能,名为“Behavioral Network Blocks”也就是行为网络阻止BNB新功能,在BNB分支下有两个新功能,分别是“Remote Encryption Protection”远程加密防护,以及“Brute Force Protection”暴力防护,这两个属于BNB的全新功能。
关于官方对BFP暴力防护的描述是:
Microsoft Defender 防病毒中的 Brute-Force 保护可检测并阻止强制登录和启动会话的尝试
低:仅 100% 置信度为恶意的 IP 地址 (默认) 。
中:使用云聚合来阻止超过 99% 的恶意 IP 地址。
高:阻止使用客户端智能和上下文识别的 IP 地址,以阻止超过 90% 的恶意 IP 地址。
而更加惊艳的是REP远程加密防护,按照官方发描述是:
低:仅在置信度为 100% (默认) 时阻止。
中:当置信度高于 99% 时,请使用云聚合和阻止。
高:使用云 Intel 和上下文,并在置信度高于 90% 时阻止。
远程加密保护何时阻止 IP 地址的条件
未配置:应用针对防病毒引擎和平台设置的默认值。
阻止:防止可疑和恶意行为。
审核:在不阻止的情况下生成 EDR 检测。
关闭:功能处于关闭状态,不会影响性能。
REP的作用是这样描述:
Microsoft Defender 防病毒中的远程加密保护可检测并阻止尝试将本地文件替换为其他设备的加密版本
由上可见,MD的全新分支功能,行为网络阻止,是非常强力的网络防御功能,因此,我们的MD进一步强化网络防御功能了。
开启MD的REP远程加密防护的命令如下:
Set-MpPreference -RemoteEncryptionProtectionAggressiveness High -RemoteEncryptionProtectionConfiguredState Block
复制代码
开启MD的BFP暴力防护的命令如下:
Set-MpPreference -BruteForceProtectionAggressiveness High -BruteForceProtectionConfiguredState Block


  • ---------------------------------------------------------
還是來寫寫防火牆操作吧

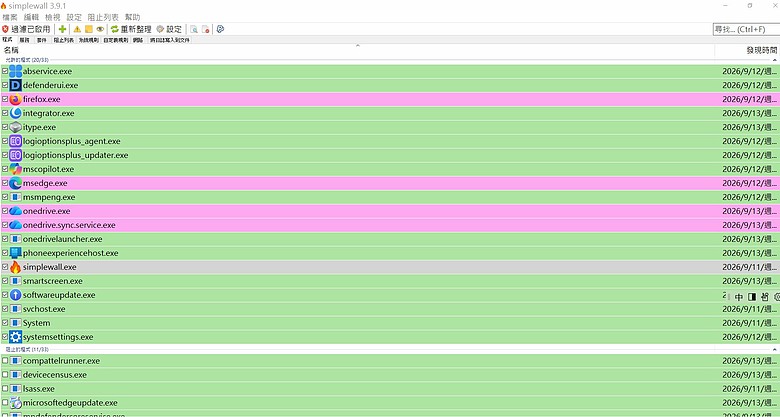
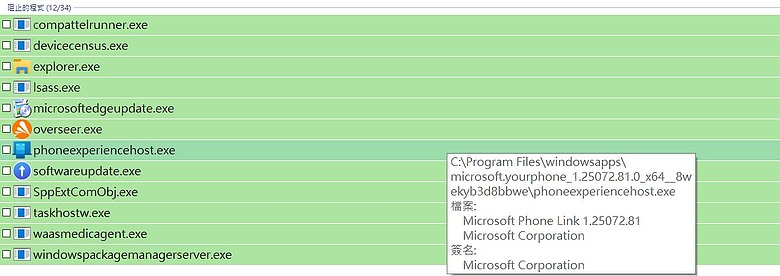
說過了simpowall主要是通知控制你用戶甚麼應用軟體要連出去
在微軟系統中其實只要是應用程式都能連線 ,所以整個介面都是在控制哪些東西能連線那些不能連


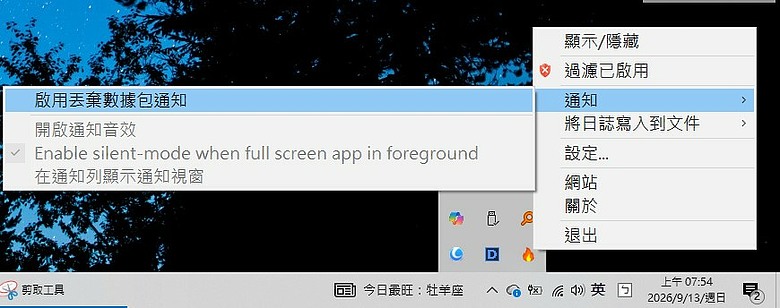
如果覺得一直出現要你允許的視窗很煩,可以將通知關掉 這樣一來就是默認全部拒絕連線


全部拒絕,在表中一樣會動態 出現 排序。再來就是服務 程序 wup這三個 標籤的控制了

這個白名單操作的核心觀念就是如果你當下沒用到 那你就不要放他出去!
一個人注意力始終有限的。就是你既要用瀏覽器 又想要開附件 然後又手癢按下去最後木馬綑綁在系統元件 。才會出事嘛 (你想要控制連線你都做不到,你和我說要控制綑綁?)呵呵 得了吧~
你真的有去考慮過 你當下沒用在手的東西要一直待命?
一個瀏覽器更新模組/手機同步工具 有必要一直在那裡請求連線 然後你還一直永久允許?

BD本身就是個騙子,他被攻擊、就只會封鎖應用而已
NGAV就是微軟內鬼的神通大便黑客黑產防禦者的演員級失敗政策而已

關閉廣告
文章分享
評分
評分
複製連結

今日熱門文章 網友點擊推薦!