[分享]用兩台ASUS RT-N16(Tomato)建置兩地同網段的VPN

Paneb wrote:
VPN 檔案傳輸的效率不是很好

當然是受限於 ISP 給你的上傳頻寬.
我是 20M/4M, 所以我這邊 Server 傳檔給 client 就是最多 4M.
Client 那邊是 12M/3M, 傳檔來 Server 就是最多 3M.
升速之前我也是 10M/2M, 我記得 2M 可以到約 245KB/s

連同 Server-client 之間基本 traffic, 可以用滿全部頻寬的,
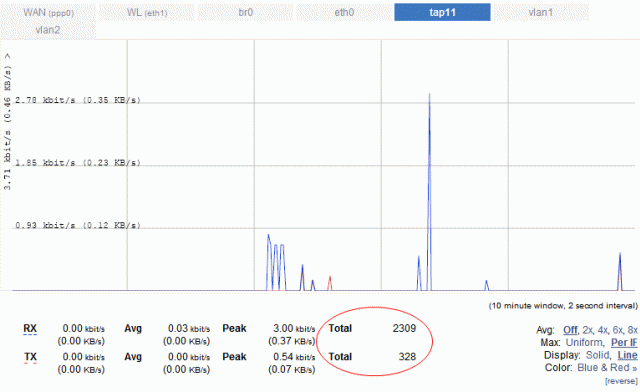
基本 traffic 很小, 可以用 realtime monitoring page 去看 tap 的流量.
十分鐘下來, 不幹嘛的話, 只有一點點:
Paneb wrote:
不過我印象中,VPN 檔案傳輸的效率不是很好,在以前10M/2M下,大概才110 KB/s,不知道大家的情況是?...(恕刪)


我用50M/5M,兩地間SAMBA傳輸,上傳滿速沒問題.
ulimie wrote:

沒錯, 用 Static key, 就只能一個 Sever 一個 Client 連接.

要一個 server , 多個 clients, 請愛用 憑證 登入...(恕刪)


請教一下,
當VPN Server端的Authorization Mode由StaticKey改為TLS時,
且VPN Clinet端也採同樣的Authorization Mode,

為什麼兩端的憑證輸入的欄位不一樣,
少了Diffie Hellman parameters,這個欄位呀!

我弄了好久,都沒辦法讓N16當Client端的,能夠跟Server連線,
只有用PC來當Client端,才能夠連線成功.

用PC來當Client端


VPN Server Configuration---Status


VPN Server Configuration---Keys


VPN Client Configuration---Keys

後續接著看文章收獲不少
我跟著 rontzong兄步驟也完成二地VPN.我是用來做POS系統用
甲地是Server 乙地是Client
目前乙地能連結甲地的Server..做門市結帳.結帳後的資料Server馬上就有..真好..
只是乙地的結帳速度比較慢..
甲地(server)結帳只要2秒就完成 乙地(Client)結帳要到8秒
二地的速度是 中華50M/5M
有辦法能加快Client的速度嗎?
mxchlamp2 wrote:
甲地(server)結帳只要2秒就完成 乙地(Client)結帳要到8秒
二地的速度是 中華50M/5M
有辦法能加快Client的速度嗎?...(恕刪)


是不是兩地互ping的值太高了??
如果是,大概只有裝"真"光纖才有解了.
rontzong wrote:
為什麼兩端的憑證輸入的欄位不一樣,
少了Diffie Hellman parameters,這個欄位呀!

沒錯, keys 的這一部份, SERVER 有 4 欄要填, CLIENT 只有 3欄. client 不需要 dh.pem

您連不上, 不知道耶, 看不出來, 我猜是各欄填錯了. (去看一下 log)

我是這麼設定的:
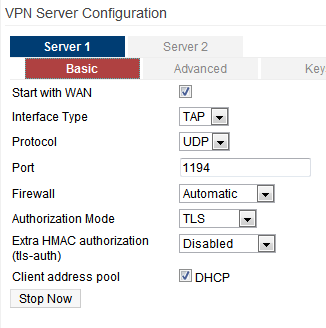
server 部份:


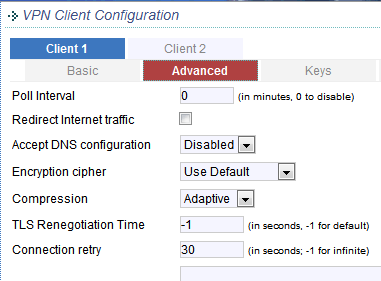
client 部份:


Keys的部份:
SERVER:
1. Certificate Authority 填 ca.crt
2. Diffie Hellman parameters 填 dh.pem
3. Server Certificate 填 server.crt
4. Server Key 填 server.key

CLIENT:
1. Certificate Authority 填 ca.crt (這個和 SERVER 那個 ca.crt 是一樣的)
2. Client Certificate 填 client.crt (這是 client 專屬的, 不同於 server.crt)
3. Client Key 填 client.key (這是 client 專屬的, 不同於 server.key)
您好像把 server.crt, server.key 填到 client.crt, client.key 區裡了?

每個 client 各有每個 client 的不同專屬 .crt/.key 檔. 必需為各個不同的 clients 個別製作各個專屬的 .crt/.key。
一次就要做好足夠 user 數量的 client 需要檔案組數, 不然下次回頭重做, 根本忘了以前是怎麼設的, 還要回頭去找來重設, 很麻煩...

ulimie wrote:
當然是受限於 ISP...(恕刪)


所以我才會覺得奇怪阿,2M上傳怎麼只有110 KB/s,當時試驗的時候我還把可干擾的情況都盡量排除了,效能還是不佳。

看來大家的VPN都能接近滿速。
ulimie wrote:
Keys的部份:

CLIENT:
1. Certificate Authority 填 ca.crt (這個和 SERVER 那個 ca.crt 是一樣的)
2. Client Certificate 填 client.crt (這是 client 專屬的, 不同於 server.crt)
3. Client Key 填 client.key (這是 client 專屬的, 不同於 server.key)
您好像把 server.crt, server.key 填到 client.crt, client.key 區裡了?

Bin Go,您答對了

ulimie wrote:
每個 client 各有每個 client 的不同專屬 .crt/.key 檔.
一次就要做好足夠 user 數量的 client 需要檔案組數, 不然下次回頭重做, 根本忘了以前是怎麼設的, 還要回頭去找來重設, 很麻煩......(恕刪)


唉!原來是自己概念不清楚,
一直以為和Authorization Mode="Static Key"時一樣,Client端的Keys要和Server端的Keys一樣,
現在才知道,在Authorization Mode="TLS"時,它不但不一樣,而且還是每一個Client端的Keys都不一樣哩!
剛剛去查了OpenVPN HOWTO,現在大概清楚怎麼回事了.
請問rontzong兄

Keys的部份:
SERVER:
1. Certificate Authority 填 ca.crt
2. Diffie Hellman parameters 填 dh.pem
3. Server Certificate 填 server.crt


這些值如何產生出來呢?
我的英文程度很不好.請您教我一下.謝謝
mxchlamp2 wrote:
請問rontzong兄

Keys的部份:
  .
  .
這些值如何產生出來呢?...(恕刪)


請參考第1樓後段新增的教學.
文章分享
評分
評分
複製連結
請輸入您要前往的頁數(1 ~ 41)

今日熱門文章 網友點擊推薦!