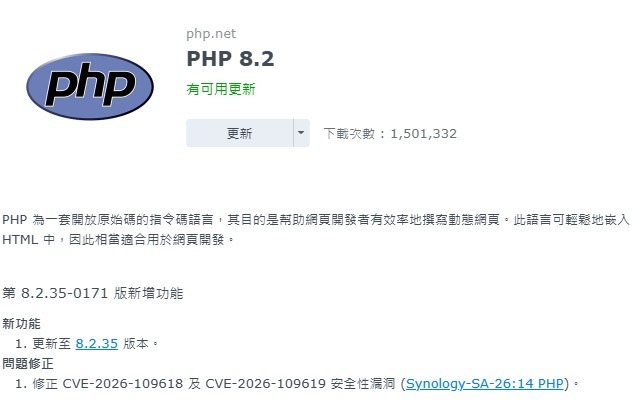
PHP存在高風險安全漏洞(CVE-2026-109618與CVE-2026-109619),請儘速確認並進行處置一堆快速架站網站都關站了,如果不下線修漏洞,在未經身分驗證的情況下,就可以遠端執行惡意程式碼,讓資料遭竊、檔案竄改或服務中斷。
有看到一些討論區。論壇 公告。預訂於今晚 22:00 緊急維修約2小時屆時請勿驚慌!(提前修復則提前開機)原因如下:(重點)PHP 安全團隊於 2026 年 10 月 20 日發布預告,將在台灣時間 10 月 21 日 22 時(14:00 UTC)釋出緊急安全更新,修補兩個 CVSS v4.0 評分 9.2 的重大漏洞。官方公告並未揭露 CVE 編號與技術細節,但資安公司 watchTowr 向 BleepingComputer 證實,這兩個漏洞即為 CVE-2026-109618 與 CVE-2026-109619,皆為 PHP 核心的遠端程式碼執行(RCE)漏洞,而且相關資訊在原訂禁運期(embargo)結束前就已外洩。賊賊賊.....吱吱吱。鵝鵝哦。
群暉表現不錯, 還蠻快的:10/23 edit:另外 dynu.com 也發生當機問題,網站都進不去,也很巧落在這兩天,導致我在他這邊申請使用的 DDNS 無法運作,昨晚都還不行,今早起床看見已恢復正常,看起來跟這事大概也脫不了關係?https://www.dynu.com/en-US/Support/Incident/v1z560abeg32還有不少平時可以去的網站,現在都進不了。